
Nuove informazioni emergono sulla campagna ransomware Funhouse del gruppo Kimsuky e sulla catena di vulnerabilità zero-day in Ivanti Connect Secure, evidenziando tecniche di attacco in evoluzione e la necessità di risposte immediate.
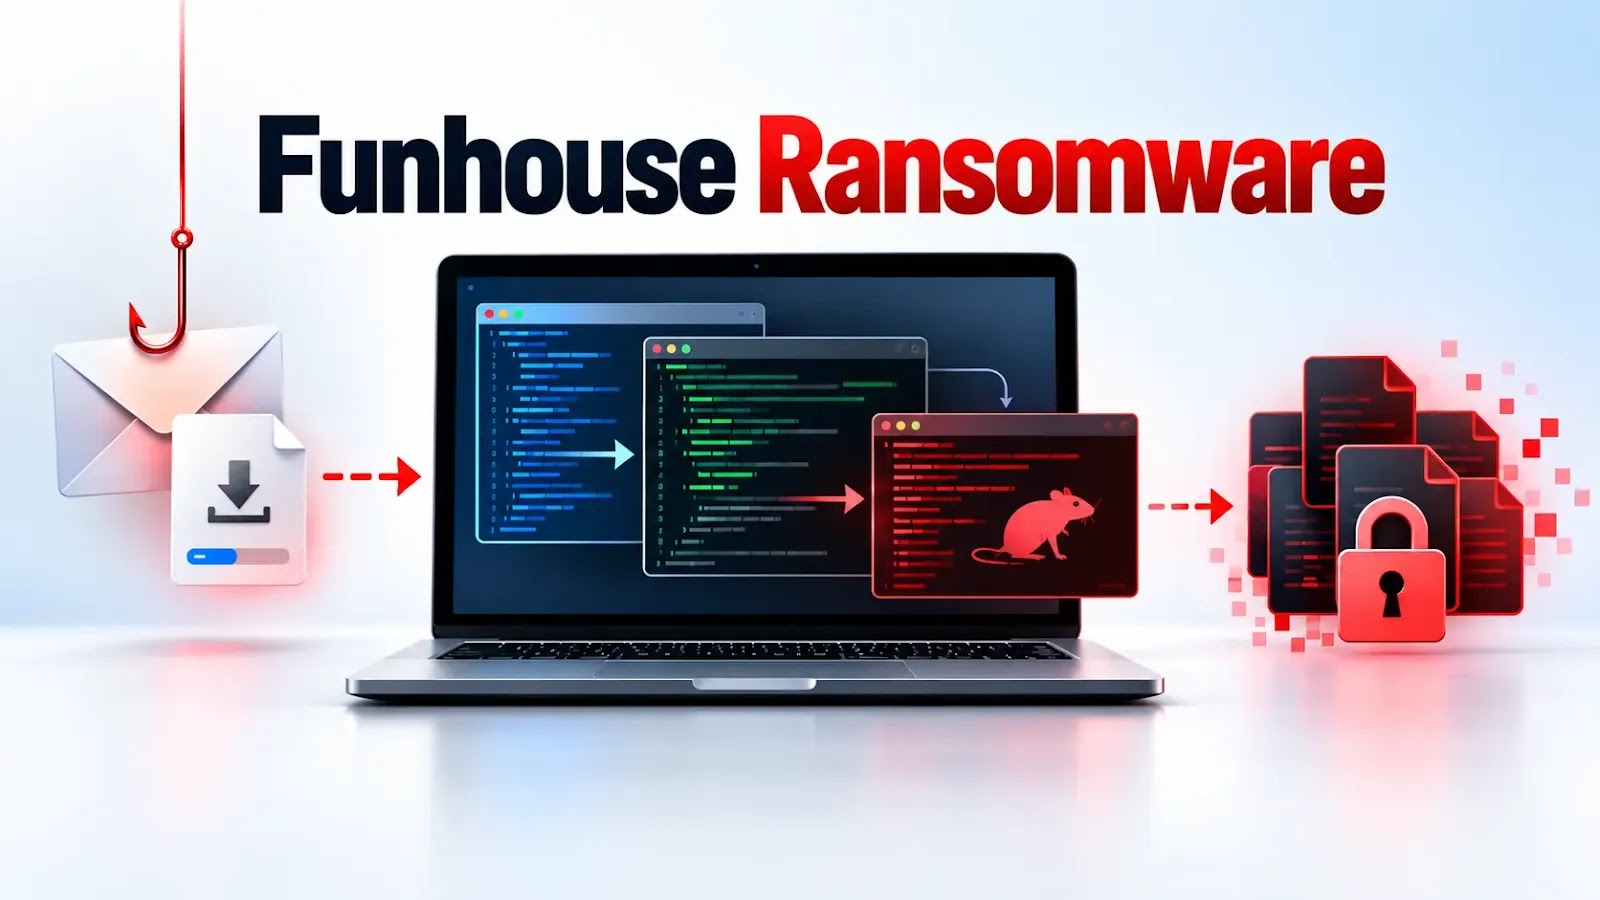
La campagna di attacco che coinvolge il ransomware Funhouse, attribuita al gruppo APT Kimsuky, continua a evolversi, mostrando una notevole persistenza e adattabilità. Le nuove analisi confermano che gli aggressori utilizzano ancora documenti Hangul (HWP) mascherati da curriculum vitae per veicolare il malware. La complessa catena di esecuzione iniziale vede il file resume.hwp contenere oggetti OLE che, una volta attivati, estraggono il file pdf.exe e il relativo manifest nella directory temporanea di Windows. L'attacco prosegue attraverso un link ipertestuale che simula l'apertura di un PDF. Al click, pdf.exe avvia un editor VBScript, il quale genera uno script batch. Quest'ultimo, a sua volta, esegue script PowerShell che hanno il compito di installare una backdoor Python e, infine, il Quasar RAT.
Le ricerche condotte da ASEC indicano una forte continuità con le operazioni passate di Kimsuky, con script batch quasi identici a quelli impiegati in precedenti campagne. Sebbene il RAT sia stato aggiornato (con la configurazione salvata nel file dog.dwg, versione 4.4.3, e il server di comando e controllo (C2) localizzato su 70.36.97[.]236:443), il mutex _QQ_XCZ_VCXZ rimane un indicatore di compromissione (IoC) cruciale e immutato.
La variante Funhouse è progettata per cifrare i file, aggiungendo l'estensione .Funhouse e lasciando una nota di riscatto denominata How To Restore Your Files.Txt. La generazione della chiave di cifratura si avvale di algoritmi robusti come CryptGenRandom, Curve25519 e SHA-512, mentre la cifratura dei dati effettivi utilizza HC-128. Un elemento distintivo di questa famiglia di malware è un footer di 72 byte presente nei file cifrati. Le recenti modifiche agli indirizzi email di contatto (passati da [email protected] a [email protected]) e la frequente rotazione delle infrastrutture C2 suggeriscono una strategia di occultamento sempre più sofisticata da parte degli attaccanti.
Parallelamente, le indagini sulla catena di tre vulnerabilità zero-day sfruttate nella soluzione di accesso remoto Ivanti Connect Secure (ICS) hanno rivelato ulteriori dettagli. La prima vulnerabilità, identificata come CVE‑2026‑104935, è un difetto di authentication bypass che consente a un aggressore non autenticato di eseguire comandi arbitrari sul sistema. Le altre due vulnerabilità, non ancora pubblicamente dettagliate, completano la catena permettendo l'esecuzione remota di codice e l'escalation dei privilegi.
Il gruppo di attaccanti, tracciato da Volexity con la sigla UTA0576, ha iniziato a sfruttare attivamente questa catena di vulnerabilità almeno dal 1° ottobre 2026, con possibili attività preliminari già a fine settembre. Una volta ottenuta la compromissione dell'appliance VPN, gli aggressori hanno messo in atto una serie di azioni malevole:
Le nuove fonti confermano che Ivanti era a conoscenza della vulnerabilità CVE‑2026‑104935 già da giugno, ma aveva deciso di posticiparne la correzione a un aggiornamento di routine, considerandola non sufficientemente critica per un rilascio immediato. Questo ritardo ha permesso a UTA0576 di sfruttarla come zero-day. Ivanti ha successivamente rilasciato un pacchetto di patch che copre sia l'autenticazione bypass sia la componente di remote-code execution, ma ha ammesso che la correzione per la terza vulnerabilità è ancora in fase di sviluppo.
La CISA ha prontamente inserito CVE‑2026‑104935 nel suo catalogo Known Exploited Vulnerabilities (KEV), emettendo un avviso urgente che raccomanda alle organizzazioni di:
Il catalogo KEV della CISA evidenzia una preoccupante tendenza: sono ora 36 i difetti relativi ai prodotti Ivanti segnalati dal 2021, di cui sei sono stati attivamente sfruttati solo nell'ultimo anno, consolidando la posizione di Ivanti come bersaglio prediletto dagli attori malevoli nel campo della edge security.
La combinazione di un ransomware persistente come Funhouse e di una catena di zero-day su un dispositivo di perimetro critico come Ivanti Connect Secure crea una superficie di attacco estremamente vasta e pericolosa. Le organizzazioni colpite da Kimsuky rischiano la perdita di dati sensibili, mentre la compromissione di un appliance VPN offre agli aggressori un punto di ingresso privilegiato per condurre attacchi più ampi e distruttivi all'interno della rete.
Le misure consigliate per mitigare questi rischi sono state aggiornate per includere:
_QQ_XCZ_VCXZ e altri indicatori specifici del Quasar RAT.In conclusione, Kimsuky dimostra ancora una volta la sua capacità di adattare le tattiche di distribuzione, mantenendo una base di codice stabile ma introducendo nuovi indicatori di compromissione. L'emergere di questa catena di tre zero-day in Ivanti Connect Secure, attivamente sfruttata da UTA0576, sottolinea l'importanza critica di una risposta rapida e coordinata tra fornitori, agenzie governative e team di sicurezza aziendali. Solo attraverso un approccio olistico che combini patch tempestive, monitoraggio costante, analisi forense avanzata e formazione continua degli utenti sarà possibile contrastare efficacemente la duplice minaccia rappresentata da ransomware e compromissioni di dispositivi edge.
Contenuto generato automaticamente da intelligenza artificiale a partire da fonti pubbliche. Non garantiamo l'accuratezza assoluta delle informazioni: consulta sempre la fonte originale. I diritti sui contenuti originali appartengono ai rispettivi editori.
