
Due gravi falle di sicurezza scoperte in LiteLLM, un popolare gateway open-source per modelli di intelligenza artificiale, aprono la porta al furto di credenziali sensibili e all'esecuzione di codice arbitrario.
Ricercatori di Check Point Research (CPR) hanno recentemente portato alla luce due significative vulnerabilità di sicurezza all'interno di LiteLLM, un gateway open-source ampiamente utilizzato che funge da intermediario tra diverse applicazioni e fornitori di intelligenza artificiale come OpenAI, Google e Anthropic. Il software, che registra circa 100 milioni di download mensili e vanta oltre 59.000 stelle su GitHub, si trova ora al centro di preoccupazioni per la sicurezza.
Le falle, identificate nelle versioni precedenti alla 1.83.9, potrebbero consentire a utenti autenticati con privilegi limitati di accedere a file sensibili, assumere il controllo di account amministrativi, eseguire codice arbitrario sui server e rubare le chiavi API dei fornitori di intelligenza artificiale.
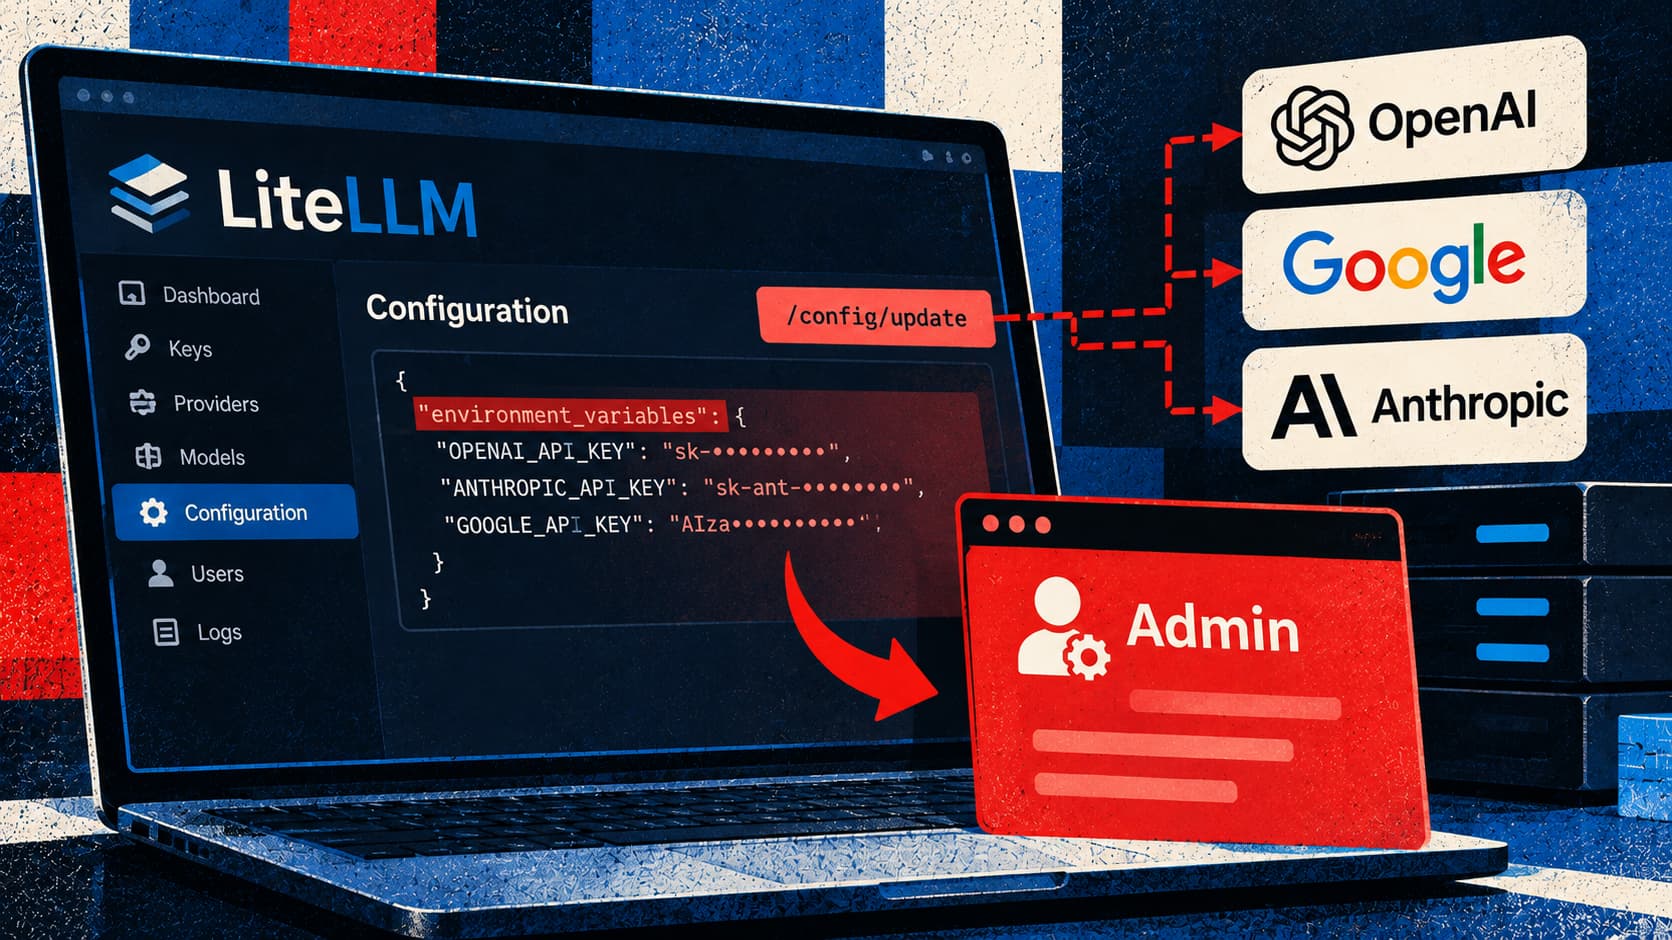
La vulnerabilità più critica, identificata come CVE-2026-35029, riguarda una mancanza di controlli di autorizzazione sull'endpoint /config/update. Questo endpoint è responsabile della gestione della configurazione runtime del gateway. Un difetto nell'autorizzazione dei token dell'interfaccia utente permette a utenti con bassi privilegi di modificare impostazioni riservate agli amministratori. Sfruttando questa falla, un attaccante può manipolare variabili d'ambiente per ottenere diversi esiti dannosi:
environment_variables, un aggressore può modificare il percorso del logo dell'interfaccia utente (UI_LOGO_PATH). Successivamente, accedendo all'endpoint /get_image, è possibile recuperare file interni sensibili, inclusi segreti di sistema.UI_USERNAME e UI_PASSWORD, un attaccante può sovrascrivere le credenziali del proxy. In questo modo, può accedere tramite la rotta /login per ottenere il pieno controllo amministrativo del gateway e compromettere l'account predefinito.Questi percorsi di attacco, come riportato da Check Point Research, potrebbero fornire a un aggressore accesso a dati di configurazione critici, credenziali dei fornitori di servizi AI e al sistema operativo su cui LiteLLM è in esecuzione.
La seconda vulnerabilità, CVE-2026-59823, rientra nella categoria Server-Side Request Forgery (SSRF) ed è legata alla funzionalità "Clientside LLM Credentials". I ricercatori hanno scoperto che l'endpoint /chat/completions accetta un parametro user_config che consente agli utenti autenticati di specificare impostazioni di routing personalizzate senza adeguati controlli di validazione. Un attaccante può sfruttare questo parametro per indirizzare le richieste AI verso un server sotto il suo controllo anziché verso il provider legittimo. Le richieste potrebbero includere chiavi API memorizzate negli header predefiniti del gateway, permettendo all'aggressore di catturare credenziali altrimenti inaccessibili.
Oltre a queste due falle principali, i ricercatori hanno segnalato anche la presenza di hash di password esposti e pratiche di archiviazione delle password non sicure, che facilitano il cracking delle password stesse. Questi ritrovamenti sono associati all'avviso di sicurezza GitHub GHSA-69×8-hrgq-fjj8.
Questo incidente di sicurezza segue un precedente attacco alla supply chain avvenuto a marzo 2026, quando il gruppo di minaccia TeamPCP ha pubblicato versioni malevole dei pacchetti LiteLLM (1.82.7 e 1.82.8) su PyPI. Entrambe le vulnerabilità critiche sono state risolte nelle versioni 1.83.9 e successive di LiteLLM. Si raccomanda vivamente alle organizzazioni che utilizzano versioni precedenti di aggiornare il software e di rivedere attentamente gli accessi ai propri gateway. In caso di sospetto di accesso non autorizzato, è consigliabile procedere alla rotazione delle chiavi API dei fornitori di intelligenza artificiale interessati.
Le scoperte relative a LiteLLM sollevano preoccupazioni più ampie riguardo alla sicurezza dell'infrastruttura AI. Esperti del settore sottolineano come queste vulnerabilità, sebbene riconducibili a problematiche di sicurezza applicativa note, acquisiscano una gravità amplificata nel contesto dell'intelligenza artificiale. I gateway come LiteLLM stanno diventando elementi centrali negli ambienti AI aziendali, agendo come broker di fiducia che gestiscono credenziali API, routing delle richieste, applicazione di policy e controlli di accesso. Attaccare questi intermediari può risultare più semplice e ugualmente dannoso rispetto a tentare di compromettere direttamente i grandi fornitori di servizi AI. La natura distribuita e l'integrazione di LiteLLM in altre piattaforme AI e strumenti interni rendono la sua identificazione e gestione del rischio ancora più complessa per molte organizzazioni.
Contenuto generato automaticamente da intelligenza artificiale a partire da fonti pubbliche. Non garantiamo l'accuratezza assoluta delle informazioni: consulta sempre la fonte originale. I diritti sui contenuti originali appartengono ai rispettivi editori.
