
Una frode online maschera il download legittimo di WatchGuard VPN per rubare credenziali, mentre recenti report mostrano un aumento di attacchi AI‑assisted e phishing da parte di gruppi statali.
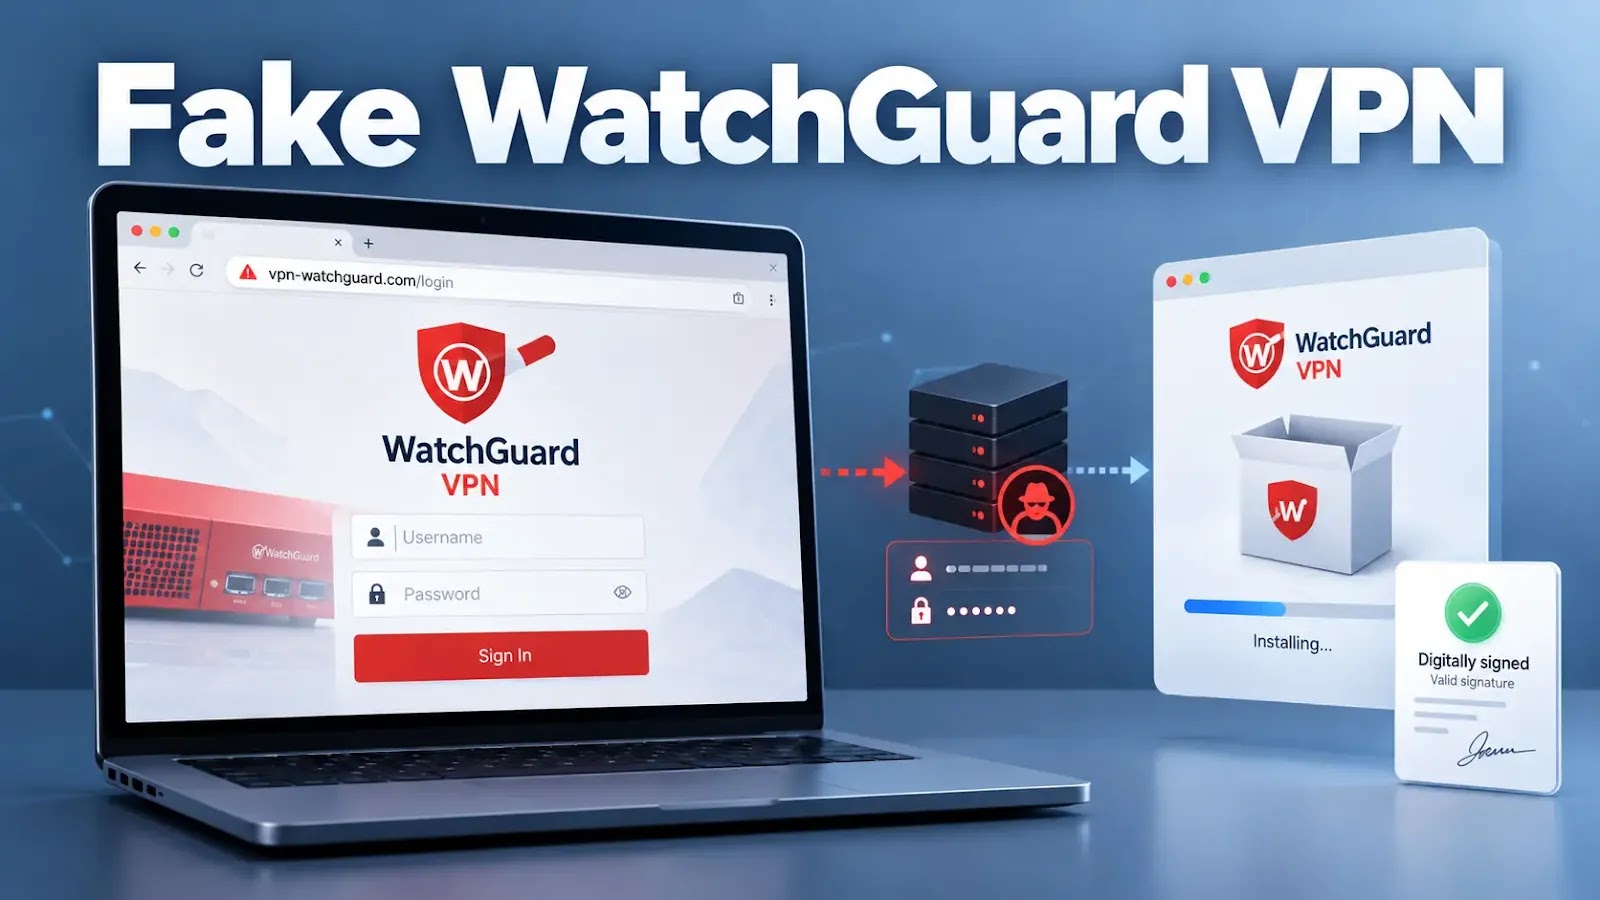
Una recente indagine di sicurezza ha messo in luce una campagna di phishing mirata ai clienti di WatchGuard. Gli aggressori hanno creato un sito web fasullo, watchguard‑vpn.net, che replica fedelmente il portale di download del servizio Mobile VPN with SSL. L’obiettivo è intercettare le credenziali VPN prima di consegnare all’utente un installer firmato digitalmente, apparentemente innocuo.
Il meccanismo non richiede la distribuzione di malware, ma sfrutta la fiducia dell’utente nella firma digitale per mascherare il furto di informazioni sensibili.
Gli autori della campagna hanno evitato la pubblicità a pagamento, preferendo il SEO poisoning. Il sito è stato ottimizzato per comparire tra i primi risultati per query come “watchguard vpn ssl download”. Un amministratore di un Managed Service Provider (MSP) ha scoperto il dominio dopo una ricerca su Bing, dimostrando quanto sia efficace questa tecnica di posizionamento fraudolento.
Una volta sul sito, gli utenti incontrano un messaggio di errore dopo la prima sottomissione, spingendoli a riprovare. Questo comportamento aumenta le probabilità di catturare credenziali corrette o varianti, ma può anche servire a verificare la validità dell’indirizzo email inserito.
Nel frattempo, il panorama delle minacce sta evolvendo rapidamente. Un recente report pubblicato su The Register (15 ottobre 2026) evidenzia che gruppi russi si stanno spacciando per il supporto di Signal per lanciare campagne di phishing mirate. Sebbene non sia direttamente collegato a WatchGuard, il caso sottolinea una tendenza comune: gli attaccanti sfruttano piattaforme di comunicazione legittime per guadagnare fiducia.
Il medesimo articolo segnala che sistemi di intelligenza artificiale sono ormai capaci di orchestrare attacchi “da incubo” contro infrastrutture critiche, inclusi scenari di manipolazione di interfacce OT. Queste osservazioni suggeriscono che la tecnica di impersonificazione del sito WatchGuard potrebbe presto essere automatizzata da AI‑driven phishing kits, rendendo più difficile per le organizzazioni distinguere i falsi dai veri.
Le indagini hanno rivelato che la stessa strategia è stata adottata in precedenti campagne contro Fortinet e SonicWall. In tutti i casi, gli aggressori hanno combinato il furto di credenziali con il rilascio di software firmato, dimostrando che la vulnerabilità non è limitata a un singolo prodotto.
Microsoft, ad esempio, ha recentemente rilasciato patch per una vulnerabilità di SharePoint che, nonostante gli aggiornamenti, è rimasta sfruttata da un zero‑day. Questo dimostra che anche le grandi aziende non sono immuni a exploit che sfruttano errori di configurazione o di fiducia dell’utente.
Per mitigare il rischio di attacchi di questo tipo, gli esperti raccomandano le seguenti pratiche:
Con l’aumento dell’uso di AI per generare contenuti fraudolenti, è probabile che le campagne di phishing diventino più sofisticate, includendo email personalizzate e pagine di login dinamiche. Le organizzazioni dovranno investire in soluzioni di threat intelligence basate su machine learning per rilevare pattern di comportamento anomalo prima che le credenziali vengano compromesse.
Nel frattempo, la community di sicurezza continua a monitorare i domini sospetti e a condividere indicatori di compromissione (IOC) per aiutare le aziende a bloccare rapidamente le fonti di phishing.
In sintesi, la frode contro WatchGuard dimostra come la fiducia nella firma digitale di un installer non sia sufficiente a garantire la sicurezza dell’intero processo di download. La combinazione di SEO poisoning, impersonificazione del sito e potenziale automazione AI rende questa minaccia particolarmente insidiosa. Una difesa efficace richiede una combinazione di controlli tecnici, educazione degli utenti e monitoraggio continuo.
Contenuto generato automaticamente da intelligenza artificiale a partire da fonti pubbliche. Non garantiamo l'accuratezza assoluta delle informazioni: consulta sempre la fonte originale. I diritti sui contenuti originali appartengono ai rispettivi editori.
