
Nuove rivelazioni emergono sulle operazioni dell'APT Silent Lynx, con un focus ampliato su infrastrutture critiche e legami geopolitici. Parallelamente, l'infostealer Aoki si evolve, prendendo di mira credenziali e sessioni di assistenti AI per sviluppatori.
Le indagini congiunte di Cisco Talos e Recorded Future hanno gettato luce sulle attività di Silent Lynx, un'entità di minaccia persistente avanzata (APT) precedentemente identificata anche come UAT-6275 e TAG-193. Questo gruppo, presumibilmente legato al Kazakistan, opera almeno dal 2024 con campagne di cyber-spionaggio rivolte a organizzazioni di alto profilo in Asia Centrale, inclusi enti governativi, missioni diplomatiche e organizzazioni della società civile.
Tra gli obiettivi più significativi emersi vi sono la Raffineria di Petrolio di Orsk nel sud della Russia e il governo della città di Nizhny Novgorod. La scelta di questi target è strategicamente rilevante: la raffineria di Orsk è un'infrastruttura energetica critica la cui recente compromissione ha richiesto il supporto kazako alla Russia. L'intelligence raccolta su tale infrastruttura potrebbe servire a valutare l'impatto economico delle interruzioni o a comprendere le ripercussioni sui canali di esportazione energetica, data la stretta integrazione tra i settori energetici russo e kazako. Il targeting del governo di Nizhny Novgorod, un importante snodo fluviale collegato al Mar Caspio, potrebbe avere implicazioni strategiche legate alla dipendenza del Kazakistan dal bacino del Mar Caspio per le proprie esportazioni.
Silent Lynx si distingue per un approccio leggero e discreto, che ne ha facilitato l'operatività per anni senza attirare particolare attenzione. Il loro arsenale comprende shell inverse basate su PowerShell, shell proprietarie sviluppate in C++, C#, Go, e strumenti di tunneling commodity. Le campagne di spear-phishing sono una tattica ricorrente, spesso veicolate tramite account email governativi compromessi in Tagikistan e Kirghizistan per aumentare la credibilità. Le piattaforme di staging per il malware includono servizi pubblici come GitHub, canali Telegram e server legittimi dirottati, sfruttando la fiducia associata a questi canali.
I ricercatori hanno notato sovrapposizioni con attività precedentemente documentate sotto nomi come YoroTrooper, ShadowSilk e Hydra Saiga, suggerendo una matrice operativa comune.
Oltre alle prove tecniche, sono state evidenziate correlazioni temporali tra le attività di Silent Lynx e specifici eventi geopolitici. Ad esempio, nel marzo 2026, un'agenzia governativa tagika ha contattato un server riconducibile a Silent Lynx poco dopo la ratifica di un trattato di alleanza tra Kazakistan e Tagikistan. Similmente, a inizio aprile, un'entità governativa bielorussa è apparsa sulla stessa infrastruttura poco prima di un incontro tra il presidente kazako e il ministro degli esteri bielorusso. Sebbene non siano prove definitive, i ricercatori li considerano significativi.
Ciò che ha permesso di identificare il gruppo non è stata una sofisticata tecnica di intercettazione, ma piuttosto una certa negligenza operativa. Sono state scoperte directory esposte su server pubblici contenenti strumenti attivi, payload in staging e, in particolare, una cronologia di comandi da shell che rivelava l'uso di una tastiera russa con input in caratteri latini, portando a comandi come "whoami" registrati come "црщфьш". Ulteriori prove provengono dai timestamp dei commit su GitHub, che per il 95% si allineano con gli orari di lavoro ad Astana, Kazakistan, rispetto solo al 51% se confrontati con l'ora di Mosca. Le connessioni amministrative ai server di Silent Lynx provenivano da indirizzi IP di ProtonVPN geolocalizzati in Kazakistan, utilizzate esclusivamente durante i giorni feriali.
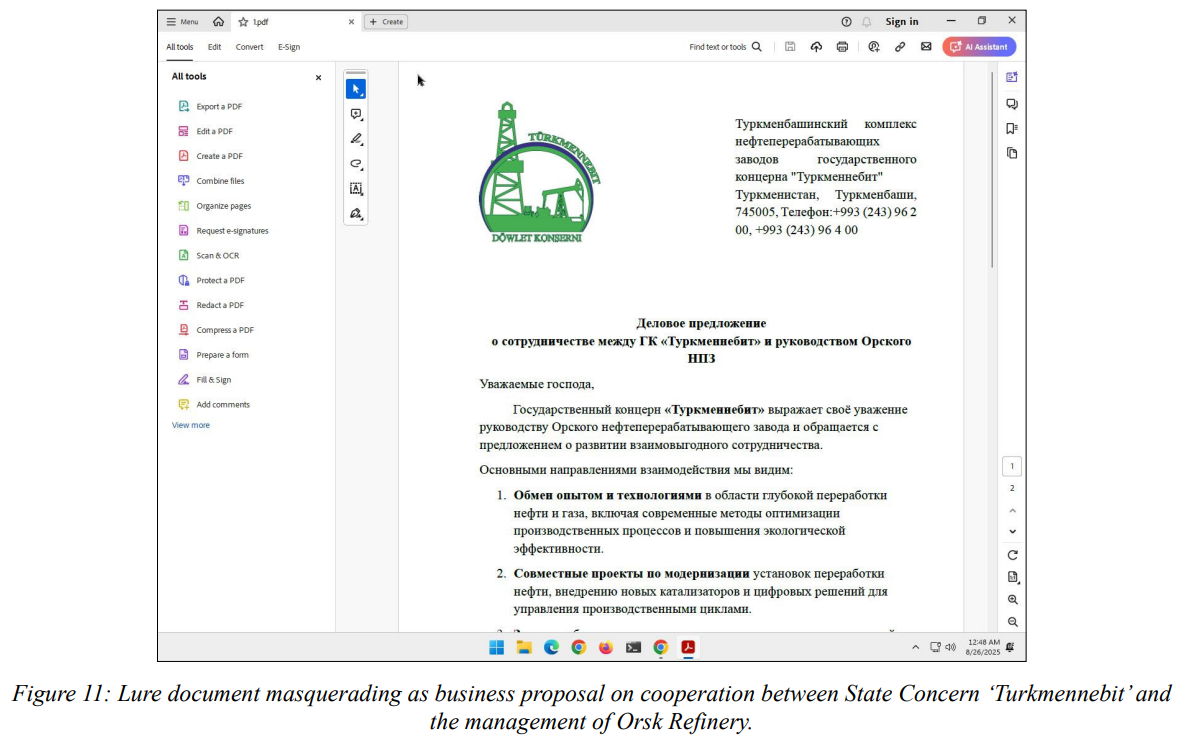
La presenza di una stringa PDB "pickle" in un campione di malware, associata al nome "pickle" utilizzato dall'autore di un documento fittizio di cooperazione tra una compagnia petrolifera turkmena e la raffineria di Orsk, rafforza l'ipotesi di un targeting mirato alle infrastrutture energetiche e alle relazioni economiche regionali.
Silent Lynx rappresenta un esempio di come attori di minaccia meno appariscenti, ma persistenti e strategicamente mirati, possano rappresentare un rischio significativo per la sicurezza nazionale e le infrastrutture critiche in regioni geopoliticamente sensibili.
Parallelamente alle attività di Silent Lynx, emerge un'altra minaccia significativa: l'Aoki infostealer, noto anche come Aokigahara. Questo malware ha ampliato le sue capacità di raccolta dati per includere credenziali e file di sessione da assistenti di codifica AI, mettendo a rischio l'identità degli sviluppatori e le infrastrutture connesse. Osservato per la prima volta all'inizio del 2026, Aoki, precedentemente privo di routine di raccolta per applicazioni AI, mostra ora uno sviluppo attivo con un ampliamento dei bersagli.
Le varianti più recenti analizzate prendono di mira file come .claude.json, cookie desktop di Claude, cookie di ChatGPT, e file di configurazione .toml e .env di Codex. I ricercatori hanno identificato anche il furto di token associati a GitHub Copilot, Cursor, Google Gemini, JetBrains AI Assistant e Kiro, oltre a credenziali Amazon Web Services (AWS). Questi artefatti estendono l'impatto potenziale oltre i singoli account di chatbot.
Le API key, i token OAuth e i token di sessione rubati possono consentire agli aggressori di operare sotto l'identità di uno sviluppatore legittimo e consumare la quota API della vittima. A seconda delle autorizzazioni e delle integrazioni, il materiale di autenticazione compromesso potrebbe esporre repository, servizi cloud e pipeline di integrazione e distribuzione continua (CI/CD).
Symantec, attraverso il suo Threat Hunter Team, ha identificato queste nuove varianti che prendono di mira Claude, ChatGPT, OpenAI Codex, Cursor, Codeium e Gemini, affiancando la tradizionale raccolta di dati da browser e criptovalute.
I controlli che si fidano delle richieste autenticate potrebbero di conseguenza fornire una protezione insufficiente contro il riutilizzo delle credenziali. L'opportunità immediata include il consumo non autorizzato di servizi AI, comunemente noto come LLMjacking, o la rivendita di accessi. Tuttavia, i ricercatori non hanno ancora stabilito uno sfruttamento a valle in questa campagna specifica. Symantec ha dichiarato di non avere visibilità sul numero di vittime interessate, rendendo importante la distinzione tra capacità di raccolta dimostrate e conseguenze operative confermate.
Aoki mantiene un ampio ambito di raccolta che copre cookie del browser, record di autocompletamento, informazioni di pagamento, cronologia di navigazione e token di Google. I bersagli includono famiglie Chromium e Firefox, estensioni del browser per criptovalute, wallet desktop, piattaforme di messaggistica, client di gioco, applicazioni di posta elettronica, software VPN, client FTP e gestori di password. Identifica anche prodotti di sicurezza installati.
La raccolta di wallet include la ricerca di nomi di file contenenti termini come "mnemonic", "recovery", "private_key", "passphrase", "keystore" e "24word". I bersagli di messaggistica includono varianti di Discord e client Telegram, mentre routine aggiuntive recuperano password di Outlook dal registro e profili Thunderbird. Insieme, queste capacità espongono sia asset finanziari che accesso riutilizzabile agli account.
Secondo i dettagli della ricerca forniti, Aoki ruba principalmente credenziali, token e file di sessione piuttosto che codice sorgente. Un'eccezione è il database dello stato locale di Cursor, che può contenere contesto di conversazione memorizzato nella cache e snippet di codice, portando potenzialmente contenuti di sviluppo nel set di dati rubato.
Aoki non dispone di una lista di comandi backdoor. Invece, raccoglie le informazioni disponibili e le invia all'infrastruttura di comando tramite un endpoint /gate. La maggior parte dei campioni più recenti condivideva un dominio, mentre due ne utilizzavano di separati; le varianti precedenti trasmettevano tramite HTTP non crittografato a un indirizzo IP sulla porta 8080.
La copertura pubblica precedente è apparsa nel rapporto di intelligence di CYFIRMA del 28 agosto, che documentava l'esecuzione su Windows e l'attività di rete.
Symantec non ha attribuito Aoki a un gruppo di minaccia noto né ha stabilito collegamenti con altre famiglie di malware. Il suo ambito di raccolta in espansione evidenzia gli archivi di autenticazione degli sviluppatori come bersagli di valore, lasciando irrisolti negli attuali rapporti pubblicati gli operatori, la scala di distribuzione e l'uso successivo delle credenziali rubate.
Contenuto generato automaticamente da intelligenza artificiale a partire da fonti pubbliche. Non garantiamo l'accuratezza assoluta delle informazioni: consulta sempre la fonte originale. I diritti sui contenuti originali appartengono ai rispettivi editori.
