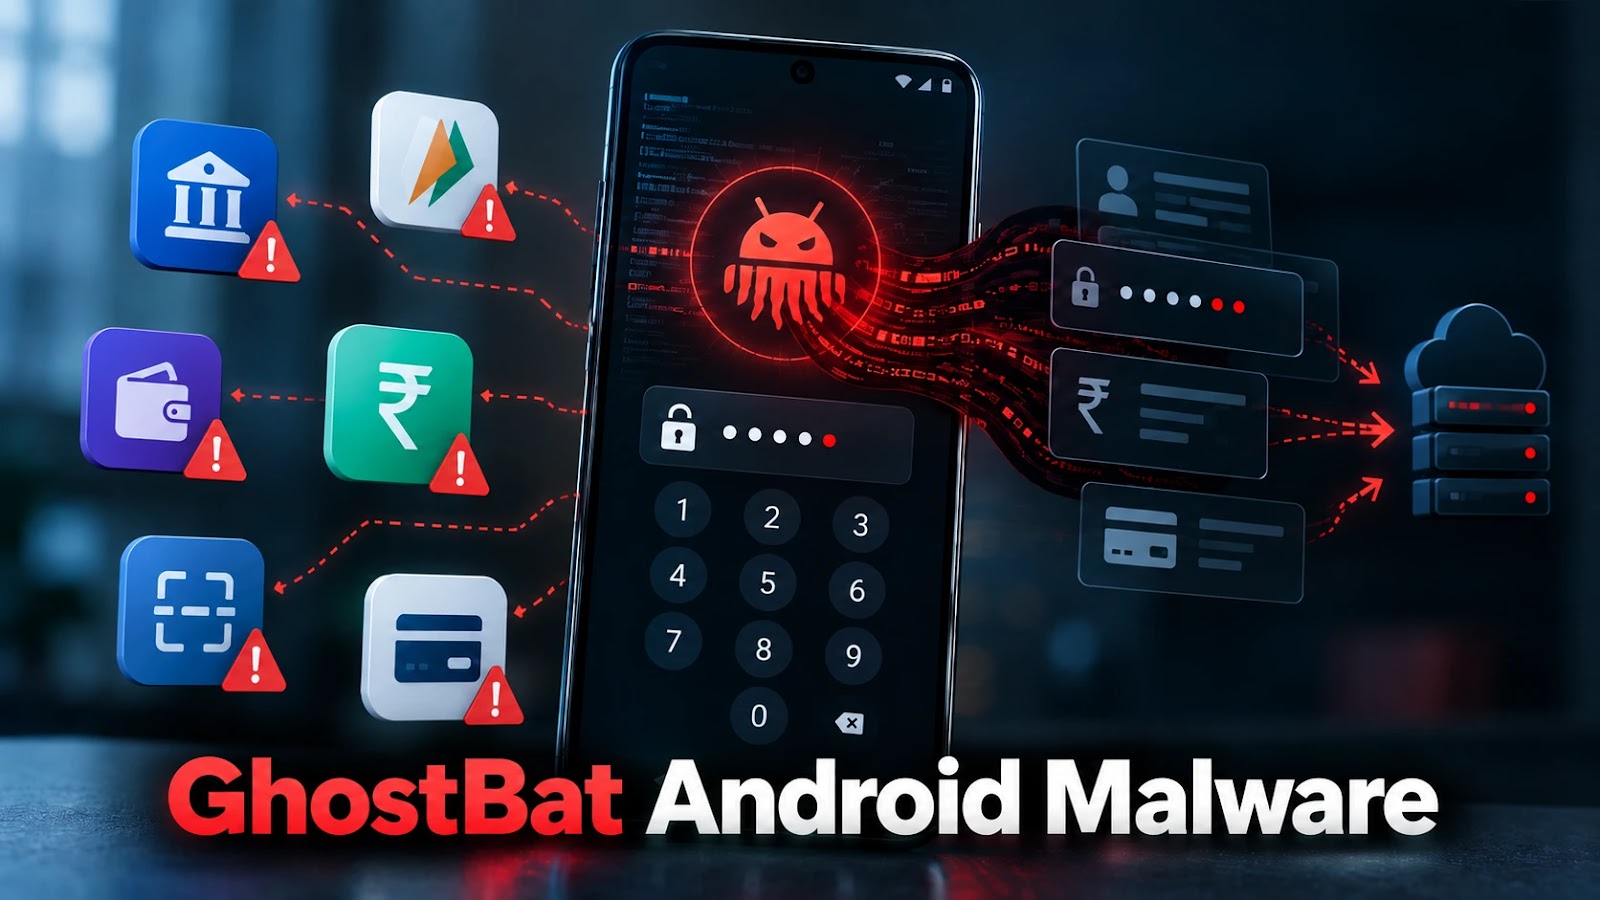

Una nuova versione del malware GhostBat per Android utilizza tecniche avanzate, inclusi overlay trasparenti e servizi di accessibilità, per rubare credenziali e PIN da app finanziarie legittime in India.
Ricercatori di sicurezza hanno identificato una nuova e sofisticata variante del malware Android denominato GhostBat, progettata specificamente per colpire applicazioni finanziarie utilizzate in India. Questa minaccia sfrutta metodi ingegnosi per intercettare informazioni sensibili, inclusi i codici PIN, direttamente dalle interfacce di app popolari come Google Pay e MobiKwik.
La novità principale di questa variante risiede nell'introduzione di una funzionalità chiamata Ghost Overlay. Per funzionare, il malware richiede all'utente di concedere l'accesso ai Servizi di Accessibilità di Android. Una volta ottenuti i permessi, GhostBat è in grado di monitorare le applicazioni attive in primo piano. Quando rileva un'app finanziaria tra quelle prese di mira, sovrappone delle aree trasparenti sopra la tastiera numerica visualizzata dall'app legittima. Queste aree trasparenti, utilizzando il tipo di finestra TYPE_ACCESSIBILITY_OVERLAY di Android, intercettano i tocchi dell'utente. Il malware registra la coordinata del tocco, la associa al numero corrispondente sulla tastiera e poi simula il tocco all'interno dell'applicazione originale, rendendo l'operazione quasi impercettibile all'utente. Oltre ai PIN, GhostBat è in grado di tracciare anche le azioni di conferma ed eliminazione, permettendogli di ricostruire sequenze di PIN complete.
Un meccanismo separato, anch'esso basato sui servizi di accessibilità, estende il raggio d'azione del malware a circa 60 pacchetti applicativi identificati. Questi includono una vasta gamma di servizi finanziari, come wallet, app di pagamento, fintech e servizi UPI (Unified Payments Interface), tra cui nomi noti come PhonePe, Paytm, BHIM, BharatPe e CRED.
Le indagini sulla nuova variante di GhostBat hanno rivelato un legame con un ecosistema più ampio noto come GhostX. Questo operatore-controllato sistema sembra supportare diverse attività malevole, tra cui il phishing, la gestione remota dei dispositivi, la configurazione del backend e la distribuzione di malware. Durante l'analisi di un campione malevolo legato a un'applicazione mParivahan contraffatta, i ricercatori hanno scoperto un identificatore di progetto Firebase (ghostx-panel). L'esposizione del backend associato ha rivelato una notevole quantità di dati, tra cui record dei clienti, account amministrativi, mappature utente-bot, timestamp di accesso, impronte digitali dei dispositivi e dati di gestione delle sessioni. Questa struttura suggerisce un'architettura complessa per la gestione degli operatori, con ruoli distinti per amministratori e utenti, e potenzialmente un modello di Malware-as-a-Service (MaaS), sebbene non sia stata confermata un'offerta commerciale.
La distribuzione di GhostBat continua principalmente attraverso campagne di smishing (SMS phishing) che utilizzano temi legati a mParivahan (un'app governativa indiana per la gestione dei veicoli) e eChallan (per le multe stradali). Gli attacchi avvengono tramite messaggi ingannevoli che portano a pagine di download fasulle o direttamente a file APK ospitati su piattaforme come GitHub.
I ricercatori hanno identificato almeno sei approcci differenti utilizzati dai loader del malware per eludere il rilevamento. Questi includono l'uso di contenitori APK crittografati, il caricamento di codice DEX direttamente in memoria, downloader remoti e tecniche di unpacking multistadio che coinvolgono codice nativo. Il loader più recente, identificato come libnetbridge.so, impiega una catena di decrittazione complessa che include trasformazioni simili a RC4, decrittazione AES-256-GCM, decompressione zlib e l'uso di contenitori personalizzati (MSZ1/MSP1) per recuperare componenti APK frammentati. Il codice eseguibile malevolo si trova prevalentemente in un file chiamato split_config.dex.apk, rendendo più difficile l'analisi statica e l'estrazione automatizzata del payload.
Una volta installato, il malware utilizza Firebase Remote Config per consentire agli operatori di modificare dinamicamente l'infrastruttura di comando e controllo, i pacchetti applicativi target e le funzionalità attive, senza la necessità di ridistribuire l'APK. Per la comunicazione con il server C2 (Command and Control), GhostBat sfrutta una combinazione di protocolli HTTPS, servizi Firebase e tunnel WebSocket configurabili.
Per proteggersi da minacce come GhostBat, gli utenti sono fortemente consigliati a:
Contenuto generato automaticamente da intelligenza artificiale a partire da fonti pubbliche. Non garantiamo l'accuratezza assoluta delle informazioni: consulta sempre la fonte originale. I diritti sui contenuti originali appartengono ai rispettivi editori.
