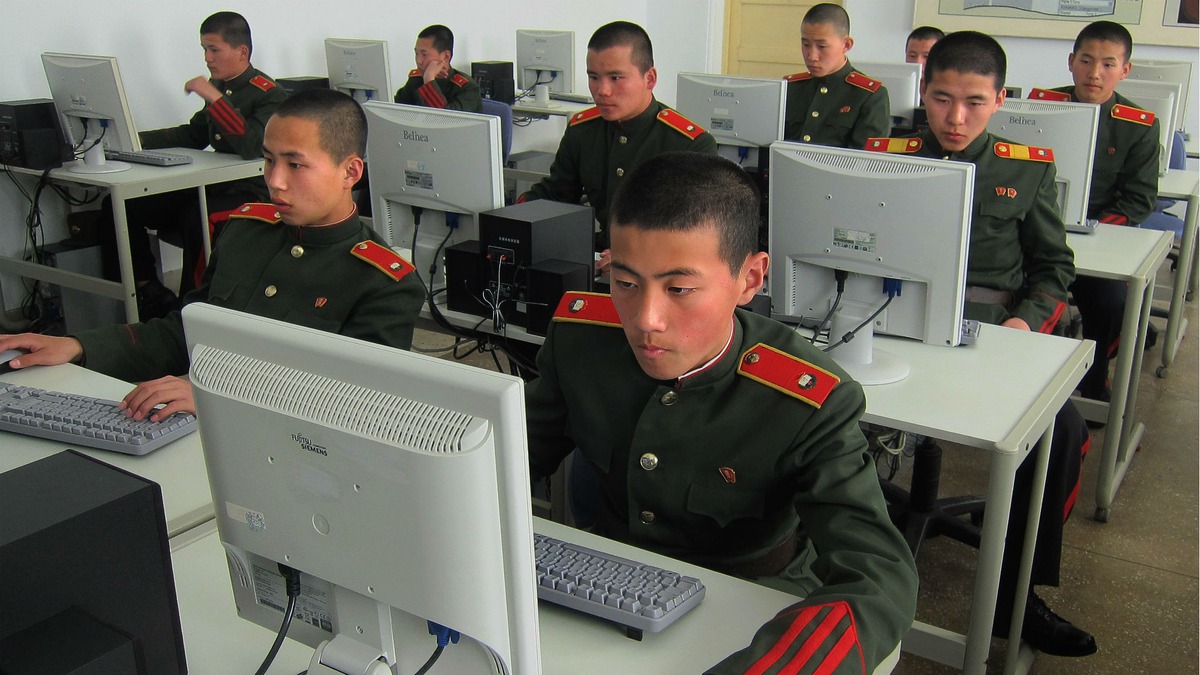

Il Dipartimento di Giustizia statunitense ha annunciato un'operazione su larga scala contro un'organizzazione nordcoreana che impiegava migliaia di lavoratori IT sotto false identità per generare milioni di dollari a favore del regime. L'operazione ha portato ad arresti, accuse e al sequestro di numerosi dispositivi.
Le autorità statunitensi hanno recentemente svelato e smantellato una complessa operazione ordita dal regime nordcoreano, volta a finanziare le proprie attività attraverso l'impiego di migliaia di lavoratori nel settore dell'Information Technology (IT) presso aziende americane, operando sotto false identità. Il Dipartimento di Giustizia (DoJ) ha annunciato una serie di azioni coordinate per contrastare questo schema di lunga data, che ha permesso alla Corea del Nord di generare circa 3 milioni di dollari.
L'operazione più recente, denominata "Lonestar Roundup" e condotta in Texas tra il 21 e il 25 settembre, ha visto l'arresto di due cittadini statunitensi e l'incriminazione di altre 14 persone. Le forze dell'ordine hanno perquisito oltre 40 residenze in Texas, sequestrando circa 187 laptop e dispositivi KVM switch. Questi computer erano quelli forniti dalle aziende americane ai loro nuovi dipendenti remoti, ignare che si trattasse in realtà di agenti dell'intelligence nordcoreana che utilizzavano identità statunitensi rubate.
Queste postazioni, soprannominate "laptop farms", rappresentavano un'infrastruttura cruciale per gli operativi nordcoreani del gruppo identificato da CrowdStrike come "Famous Chollima". Tali "fattorie di laptop" permettevano agli hacker di simulare la propria presenza negli Stati Uniti, superando le barriere fisiche e legali per operare dall'estero e mantenere un accesso persistente alle organizzazioni vittima.
Lo schema era relativamente semplice ma efficace. I lavoratori IT nordcoreani si candidavano per posizioni remote utilizzando identità statunitensi rubate o falsificate. Per mascherare la loro reale ubicazione, si avvalevano di VPN e server proxy, facendo apparire il loro traffico come se provenisse dagli Stati Uniti. Collaboratori americani, spesso ignari della piena portata dell'operazione, ricevevano i laptop forniti dai datori di lavoro e installavano il software di accesso remoto necessario ai nordcoreani per utilizzarli. Questi facilitatori venivano poi ricompensati per il loro ruolo, mentre i profitti generati venivano rimpatriati in Corea del Nord attraverso conti controllati dal regime.
Secondo un'incriminazione emessa dal Distretto Nord dell'Ohio, questa attività illecita si è protratta dal 2019 fino a metà 2023, colpendo oltre 70 aziende statunitensi in 17 stati. I settori interessati spaziavano dalla sanità alle comunicazioni, dal supporto alla cybersecurity alla vendita al dettaglio e alla manifattura.
Le autorità avvertono che lo schema è in continua evoluzione, adattandosi alle misure di sicurezza e ai tentativi di individuazione sempre più sofisticati. "Crescente è la tendenza dei lavoratori IT nordcoreani a reclutare facilitatori americani per contrastare il miglioramento delle rilevazioni del settore privato e le azioni delle forze dell'ordine", ha dichiarato il DoJ. Questi facilitatori vengono impiegati per svolgere una gamma più ampia di compiti, e in alcuni casi, interi lavori vengono subappaltati a cittadini stranieri residenti negli Stati Uniti. Questo rende l'attribuzione delle responsabilità più complessa e l'intercettazione delle attività più ardua.
Il Dipartimento di Giustizia ha sottolineato che questa operazione rappresenta solo l'inizio di uno sforzo più ampio delle forze dell'ordine statunitensi per smantellare l'infrastruttura nordcoreana negli USA. L'FBI, in un avviso di servizio pubblico separato, ha contestualizzato l'operazione, affermando che "migliaia di lavoratori IT nordcoreani controllati dallo stato" sono attualmente infiltrati in aziende occidentali, rappresentando una significativa minaccia alla sicurezza nazionale e un rischio di furto di proprietà intellettuale. Individualmente, questi lavoratori IT hanno potuto guadagnare fino a 300.000 dollari all'anno, con entrate collettive che si misurano in centinaia di milioni annualmente, affluendo direttamente a entità designate, incluso il Ministero della Difesa nordcoreano.
Questa è la quinta serie di azioni di contrasto annunciate dal giugno 2025 nell'ambito dell'iniziativa "DPRK RevGen Domestic Enabler Initiative" del DoJ, che mira specificamente a colpire coloro che, all'interno degli Stati Uniti, facilitano queste operazioni nordcoreane. La collaborazione con aziende di cybersecurity come CrowdStrike è stata fondamentale per identificare e disarticolare queste reti, evidenziando la crescente sofisticazione e la natura transnazionale delle minacce informatiche orchestrate da attori statali.
Contenuto generato automaticamente da intelligenza artificiale a partire da fonti pubbliche. Non garantiamo l'accuratezza assoluta delle informazioni: consulta sempre la fonte originale. I diritti sui contenuti originali appartengono ai rispettivi editori.
