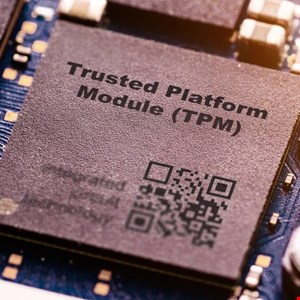

Il Trusted Computing Group lancia nuove linee guida per verificare se i moduli TPM sono pronti a resistere alla futura minaccia dei computer quantistici.
L'avvento dell'informatica quantistica rappresenta una delle sfide più imponenti per la sicurezza informatica globale. Sebbene i computer quantistici su larga scala non siano ancora una realtà quotidiana, la minaccia che essi pongono ai sistemi di crittografia attuali è concreta e imminente. In questo scenario, il Trusted Computing Group (TCG), l'organizzazione no-profit che definisce gli standard per la sicurezza basata su hardware, ha compiuto un passo decisivo pubblicando nuove linee guida per la verifica dei moduli TPM (Trusted Platform Module) in ottica Post-Quantum Cryptography (PQC).
Il problema centrale risiede nella longevità dei dati e delle infrastrutture. Molte delle informazioni protette oggi dovranno rimanere sicure per decenni; tuttavia, gli algoritmi di crittografia asimmetrica attualmente in uso potrebbero essere violati con relativa facilità da un computer quantistico sufficientemente potente. Per prevenire questo scenario, noto come "Q-Day", l'industria sta accelerando l'adozione di standard PQC, e i chip TPM sono in prima linea in questa transizione.
I moduli TPM 2.0 sono diventati un componente familiare per il grande pubblico, specialmente dopo che Microsoft li ha resi un requisito fondamentale per l'installazione di Windows 11. Questi piccoli chip, integrati nelle schede madri o direttamente nei processori, fungono da "ancora di fiducia" (Root of Trust) per l'intero sistema. Il loro compito è conservare in modo sicuro password, certificati digitali e chiavi crittografiche, garantendo al contempo l'integrità della piattaforma durante l'avvio.
Tuttavia, non tutti i moduli TPM attualmente sul mercato sono uguali. Molti produttori pubblicizzano i propri prodotti come conformi agli standard di sicurezza, ma pochi offrono una protezione end-to-end realmente resistente agli attacchi quantistici. Senza un metodo di verifica standardizzato, le aziende rischiano di investire in hardware che diventerà obsoleto o vulnerabile nel giro di pochi anni.
Per risolvere questa ambiguità, il TCG ha introdotto il profilo TCG PC Client Platform TPM Profile (PTP) 1.07. Questo documento stabilisce i requisiti minimi che un modulo deve soddisfare per essere considerato pronto per l'era post-quantistica. La novità più rilevante è la pubblicazione di una guida pratica che permette alle organizzazioni di verificare se l'hardware in loro possesso rispetti effettivamente questi criteri rigorosi.
Il TCG ha definito due categorie specifiche per classificare il grado di preparazione di un dispositivo:
Questa distinzione è fondamentale per i responsabili IT e i CISO (Chief Information Security Officers), poiché consente di pianificare cicli di aggiornamento hardware basati su dati certi, evitando il rischio di "quantum-washing", ovvero l'acquisto di prodotti che vantano capacità quantistiche solo sulla carta.
Lo sviluppo di queste linee guida non è avvenuto in isolamento. Il TCG ha coordinato il lavoro di quasi 90 contributori provenienti dai vertici del settore tecnologico, accademico e governativo. Giganti del calibro di Intel, Google, Microsoft, NVIDIA, Lenovo e STMicroelectronics hanno collaborato per garantire che lo standard sia non solo robusto dal punto di vista teorico, ma anche applicabile su scala industriale.
L'obiettivo è creare un ecosistema in cui l'attestazione della piattaforma e l'integrità dei dati siano garantite da hardware che non teme l'evoluzione della potenza di calcolo. Il TCG ha inoltre annunciato l'intenzione di potenziare i propri programmi di certificazione per includere specificamente la verifica della conformità PQC-ready, offrendo così un ulteriore livello di garanzia per gli acquirenti.
Molti potrebbero chiedersi perché sia necessario preoccuparsi oggi di una tecnologia, quella quantistica, che sembra ancora lontana. La risposta risiede nella strategia di attacco nota come "Harvest Now, Decrypt Later" (Raccogli ora, decripta dopo). Gli attori malevoli, inclusi gruppi APT (Advanced Persistent Threat) sponsorizzati dagli stati, stanno già intercettando e archiviando grandi quantità di dati criptati, con l'obiettivo di decifrarli non appena i computer quantistici saranno disponibili.
Proteggere l'hardware con standard PQC significa chiudere questa finestra di vulnerabilità. Implementare chip TPM verificati secondo le specifiche PTP 1.07 assicura che le chiavi di cifratura generate oggi rimangano inaccessibili anche tra vent'anni. In un mondo dove la sovranità dei dati e la protezione della proprietà intellettuale sono priorità assolute, la transizione verso un hardware quantum-safe non è più un'opzione, ma una necessità strategica.
Contenuto generato automaticamente da intelligenza artificiale a partire da fonti pubbliche. Non garantiamo l'accuratezza assoluta delle informazioni: consulta sempre la fonte originale. I diritti sui contenuti originali appartengono ai rispettivi editori.
