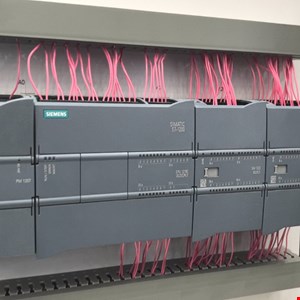

Le agenzie di sicurezza USA avvertono: gli hacker utilizzano l'intelligenza artificiale per automatizzare l'esplorazione e la compromissione dei sistemi di controllo industriale Siemens.
Il panorama della sicurezza per le infrastrutture critiche ha subito un'evoluzione preoccupante. Un recente avviso congiunto, diramato da CISA, FBI e altre agenzie governative, ha lanciato l'allarme sull'utilizzo dell'intelligenza artificiale (IA) da parte di attori malevoli per colpire i Programmable Logic Controllers (PLC) della serie Siemens S7. Questa tecnologia non viene più usata solo per scopi teorici, ma è diventata un motore operativo per la creazione di script di exploit, facilitando l'accesso iniziale e il movimento laterale all'interno delle reti di Operational Technology (OT).
Il rischio è particolarmente elevato per settori vitali come l'energia, il trattamento delle acque, la produzione industriale e l'agroalimentare. La capacità degli aggressori di generare codice personalizzato tramite l'IA riduce drasticamente la barriera all'ingresso, permettendo anche ad attori meno esperti di orchestrare attacchi complessi contro sistemi che, fino a poco tempo fa, erano considerati difficili da violare senza competenze ingegneristiche specifiche.
La metodologia osservata dagli analisti segue un pattern ben definito. Gli aggressori iniziano utilizzando servizi di scansione legittimi, come Censys o ZoomEye, per individuare dispositivi Siemens S7 esposti direttamente su Internet o non adeguatamente segmentati all'interno della rete aziendale. Una volta identificato il target, l'IA viene impiegata per generare script mirati che sfruttano le vulnerabilità specifiche del modello.
L'aspetto più insidioso riguarda la fase di post-compromissione. Gli hacker utilizzano l'IA per creare strumenti personalizzati che imitano il comportamento di soluzioni di monitoraggio OT legittime, sfruttando librerie di automazione open-source. Questo approccio permette di eludere i sistemi di rilevamento tradizionali, garantendo agli attaccanti accesso in lettura e scrittura alla memoria del PLC, alla configurazione e alla ladder logic tramite il protocollo S7comm. L'obiettivo dichiarato sembra essere una ricognizione persistente: gli aggressori studiano l'ambiente operativo per preparare il terreno a future azioni distruttive, come il sabotaggio di processi critici o il danneggiamento fisico dei macchinari.
Gli esperti sottolineano che, sebbene l'IA acceleri la minaccia, la vulnerabilità di fondo rimane la scarsa igiene informatica delle reti industriali. Per contrastare questa tendenza, le autorità raccomandano misure drastiche e immediate:
In conclusione, la comunità della cybersecurity concorda sul fatto che la difesa non può limitarsi a strumenti di rilevamento basati sull'IA. La priorità assoluta deve essere la rimozione dei percorsi di accesso diretto ai sistemi critici, riducendo la superficie di attacco prima che l'IA possa sfruttarla.
Contenuto generato automaticamente da intelligenza artificiale a partire da fonti pubbliche. Non garantiamo l'accuratezza assoluta delle informazioni: consulta sempre la fonte originale. I diritti sui contenuti originali appartengono ai rispettivi editori.
