
Ricercatori di Darktrace hanno identificato CikaBika Bot, un nuovo trojan d'accesso remoto scritto in Rust, che sfrutta Discord per le sue operazioni. L'infezione avviene tramite tecniche di social engineering, con l'obiettivo di rubare dati e controllare il sistema vittima.
Una nuova minaccia informatica, denominata CikaBika Bot, è stata recentemente documentata dai ricercatori di Darktrace. Questo trojan d'accesso remoto (RAT), scritto nel linguaggio di programmazione Rust, si distingue per il suo innovativo utilizzo della popolare piattaforma di comunicazione Discord come infrastruttura di comando e controllo (C2).
L'infezione da CikaBika Bot inizia tipicamente attraverso una campagna di social engineering. Gli attaccanti utilizzano un'immagine disco (file .img) mascherata da una proposta commerciale, denominata 'Proposition_Projet.img', come esca. Al suo interno, gli utenti trovano un file PDF in lingua francese, apparentemente innocuo e riguardante la stesura di riassunti, e un collegamento rapido (shortcut) di Windows, camuffato da documento Word.
Una volta che la vittima clicca sul collegamento rapido, un processo PowerShell viene eseguito in background, mentre il PDF viene visualizzato per distrarre l'utente. Il collegamento rapido avvia PowerShell, che interpreta il PDF come dati grezzi. Utilizzando una chiave nascosta all'interno del file, il malware decifra ed estrae un programma dannoso, salvandolo in una cartella temporanea. Questo programma è un loader scritto in Nim, un linguaggio di programmazione meno comune nel panorama del malware rispetto a C, probabilmente scelto dagli aggressori per eludere il rilevamento da parte degli strumenti di sicurezza.
Il loader Nim contiene a sua volta due componenti aggiuntivi: una DLL scritta in Rust e uno script PowerShell. Lo script PowerShell tenta di copiare la DLL dannosa nella cartella di installazione di Microsoft Edge, rinominandola 'dbghelp.dll'. Questo nome corrisponde a una libreria di debug legittima che Edge utilizza normalmente. Per ottenere l'accesso alla cartella protetta senza attivare un avviso di Controllo Account Utente (UAC), lo script modifica una impostazione del registro di Windows e sfrutta un eseguibile di sistema ('computerdefaults.exe') per aggirare le protezioni di sicurezza. Darktrace definisce questa tecnica DLL search-order hijacking.
I ricercatori hanno notato che, sebbene la tecnica di sideloading della DLL sia implementata, la libreria dannosa non esporta tutte le funzioni attese da Edge, il che potrebbe limitarne la compatibilità e il successo su tutti i sistemi.
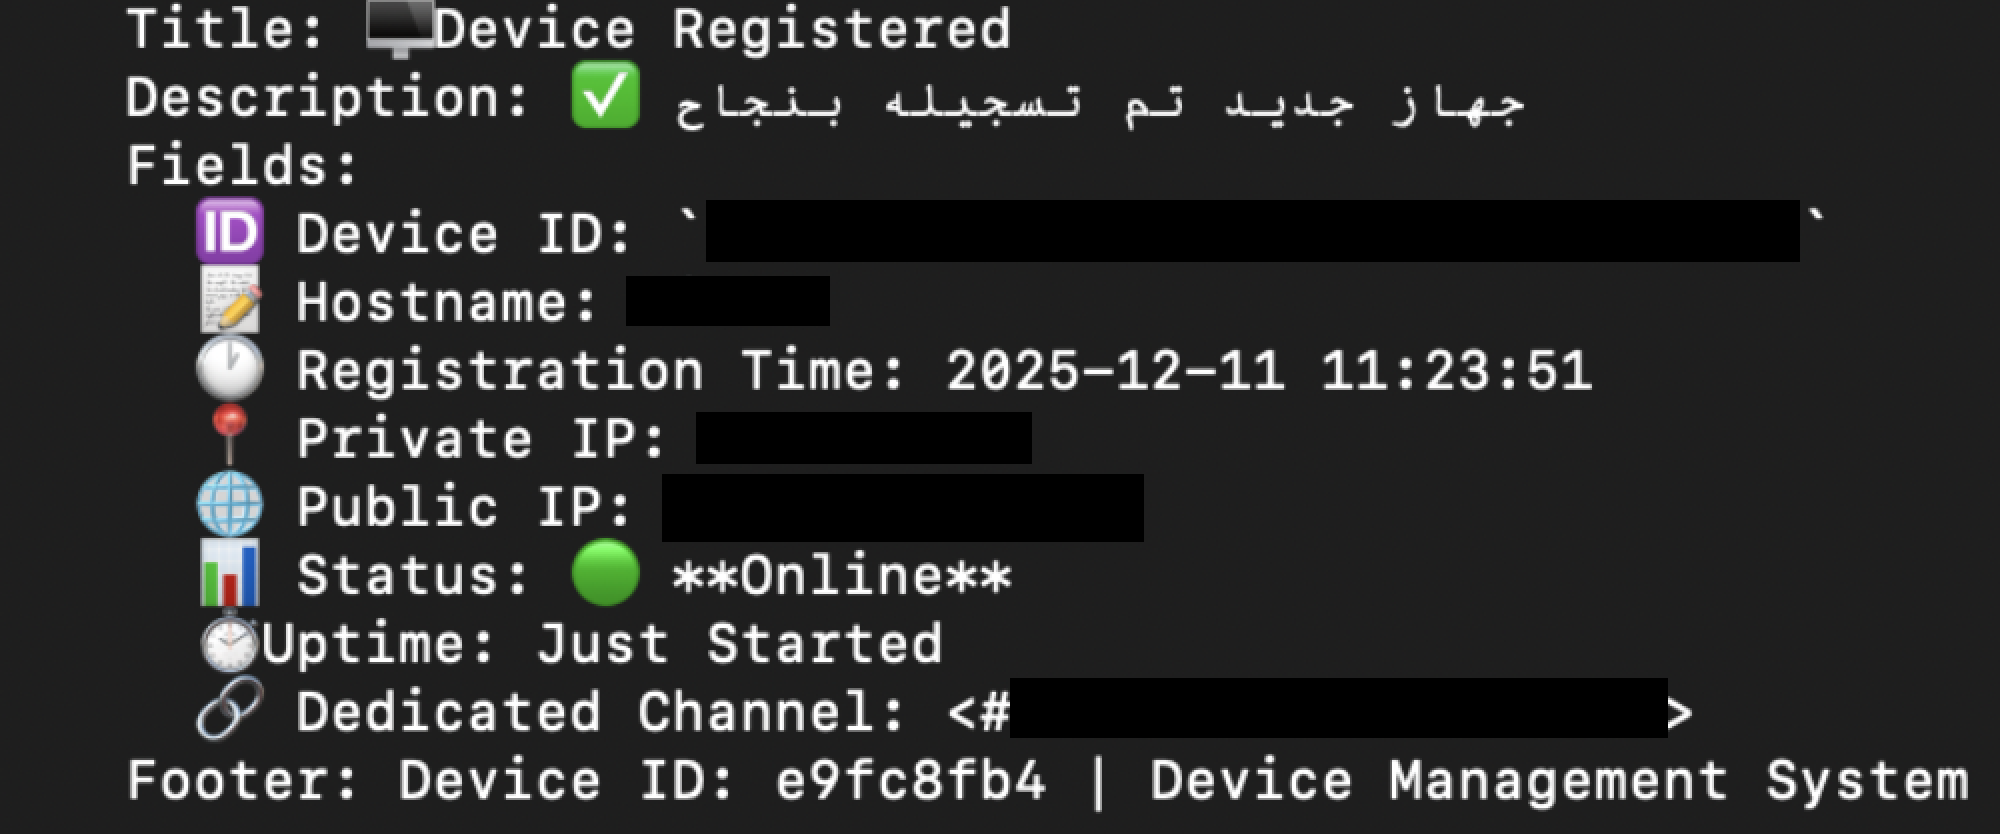
Una volta che l'implant si è stabilito ed è in esecuzione, CikaBika Bot registra immediatamente la macchina infetta su Discord, creando un canale dedicato per ogni dispositivo compromesso. Successivamente, raccoglie informazioni sul sistema, esegue comandi come 'tasklist' e 'ipconfig', cattura screenshot e invia tutti i dati all'operatore tramite questo canale. In pochi secondi, l'attaccante ottiene un quadro completo del sistema vittima.
Il set di comandi disponibili è esteso e copre la maggior parte delle necessità di un attaccante: accesso remoto alla shell, elencazione e terminazione di processi, caricamento e download di file, e funzioni di sorveglianza come la cattura di screenshot e lo streaming della fotocamera e dello schermo.
L'utilizzo di Discord come piattaforma C2 offre significativi vantaggi agli aggressori. Permette loro di gestire i dispositivi compromessi, eseguire comandi e recuperare file senza dover mantenere un'infrastruttura C2 dedicata e potenzialmente tracciabile. Il traffico verso Discord, essendo un servizio legittimo utilizzato da milioni di persone, non appare sospetto sulla maggior parte delle reti, non viene bloccato di default e gli strumenti di sicurezza endpoint standard non sono progettati per identificare i messaggi di Discord come traffico C2.
Gli attaccanti non devono quindi preoccuparsi di registrare domini sospetti o gestire server che potrebbero essere dismessi. È sufficiente disporre di un account Discord.
Uno svantaggio per gli aggressori è che Discord può rilevare abusi e chiudere gli account e i server utilizzati. Tuttavia, la creazione di nuovi account è semplice e a basso costo. Per il trasferimento di file di grandi dimensioni, gli attaccanti utilizzano anche Ngrok, un servizio che crea tunnel sicuri verso servizi locali, riducendo ulteriormente la dipendenza da Discord e limitando l'impatto di un'eventuale chiusura dei loro account.
CikaBika Bot evidenzia come gli attaccanti continuino a fare affidamento su tecniche di social engineering per distribuire malware. Sebbene il metodo di distribuzione iniziale non sia stato confermato in tutti i casi, l'uso di immagini disco con collegamenti camuffati e PDF dall'aspetto legittimo suggerisce che queste campagne siano mirate al phishing.
Per proteggersi da minacce come CikaBika Bot, è fondamentale esercitare cautela nell'aprire allegati o collegamenti provenienti da fonti non attendibili, anche se sembrano provenire da contatti conosciuti. Mantenere aggiornati i sistemi operativi e i software di sicurezza, e utilizzare soluzioni antivirus e anti-malware affidabili, sono passi essenziali per mitigare il rischio di infezione.
Contenuto generato automaticamente da intelligenza artificiale a partire da fonti pubbliche. Non garantiamo l'accuratezza assoluta delle informazioni: consulta sempre la fonte originale. I diritti sui contenuti originali appartengono ai rispettivi editori.
