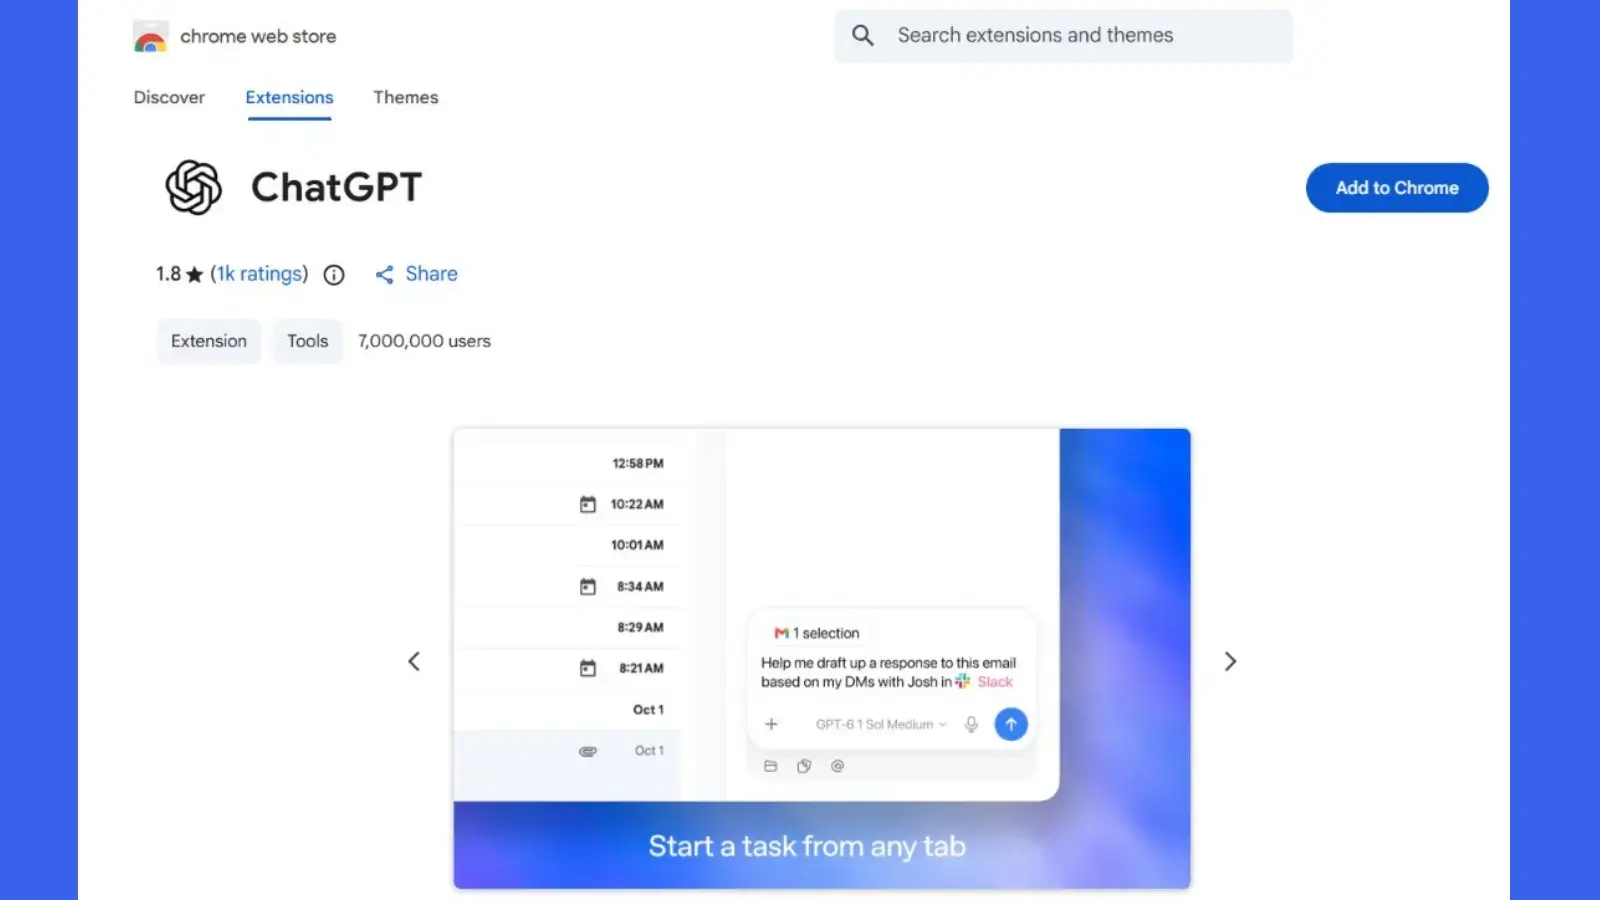

OpenAI introduce una nuova integrazione per Chrome che permette a ChatGPT di leggere e interagire con le schede aperte, sollevando interrogativi sulla gestione dei dati sensibili e sulla sicurezza delle sessioni autenticate.
OpenAI ha annunciato un significativo ampliamento delle capacità di ChatGPT tramite un'integrazione con il browser Google Chrome. Questa nuova funzionalità consente all'intelligenza artificiale non solo di accedere alle informazioni contenute nelle schede aperte, ma anche di eseguire azioni direttamente all'interno del browser.
La nuova integrazione si articola in due modalità distinte. La modalità "Chat" permette a ChatGPT di analizzare il contenuto delle schede aperte per fornire risposte più contestualizzate e pertinenti alle richieste dell'utente. In sostanza, l'assistente può attingere a informazioni già presenti nel browser per arricchire le proprie risposte, andando oltre la semplice elaborazione del testo inserito manualmente nella conversazione.
La modalità "Work", invece, introduce capacità di interazione più profonde. In questo scenario, ChatGPT può agire sulle schede aperte per completare una serie di compiti, come l'invio di messaggi, la compilazione di moduli online, il download di file e l'organizzazione o il raggruppamento delle schede stesse. Questo trasforma ChatGPT da un semplice strumento di consultazione a un assistente proattivo in grado di eseguire operazioni.
Sebbene queste nuove funzionalità promettano un aumento della produttività e una maggiore integrazione dell'intelligenza artificiale nella vita digitale degli utenti, sollevano anche importanti preoccupazioni di sicurezza. La capacità di leggere il contenuto di schede aperte, che potrebbero contenere informazioni sensibili come documenti interni, dati di clienti, dashboard amministrative o credenziali di accesso, richiede un'attenta valutazione.
La questione centrale riguarda l'autorizzazione: quali dati può leggere ChatGPT? Quali azioni può intraprendere e in quali circostanze l'utente deve approvare tali azioni? L'annuncio di OpenAI non ha specificato dettagli tecnici cruciali come l'architettura dell'estensione, le permessi richiesti da Chrome, o se l'accesso alle schede sia automatico. Inoltre, rimangono poco chiari i meccanismi di selezione, trasmissione, conservazione ed esclusione dei contenuti delle schede dal processo di elaborazione.
Un'altra area di potenziale rischio riguarda la gestione delle sessioni autenticate. Se ChatGPT può interagire con le schede, potrebbe potenzialmente accedere a siti web dove l'utente è già loggato, con il rischio di eseguire azioni non desiderate o di esporre dati riservati.
Per gli ambienti aziendali, queste incertezze sono particolarmente critiche. Le organizzazioni che considerano l'adozione di questa integrazione dovranno valutare attentamente se sia possibile implementare restrizioni sull'accesso a specifici siti web, schede, account utente o profili del browser. È fondamentale comprendere come l'assistente gestisce le istruzioni potenzialmente incorporate nel contenuto delle pagine web, per evitare che elementi non attendibili possano influenzare le azioni successive di ChatGPT.
Le squadre di sicurezza informatica dovrebbero esaminare meticolosamente l'editore verificato dell'estensione, i permessi richiesti, la documentazione relativa alla gestione dei dati e gli eventuali controlli amministrativi disponibili. Test approfonditi dovrebbero confermare se le azioni significative richiedono una conferma esplicita da parte dell'utente, se è possibile revisionare le operazioni pianificate e se le attività vengono registrate per future analisi forensi.
L'utilizzo di profili browser separati potrebbe rappresentare una strategia utile per definire contesti di lavoro distinti e limitare l'accesso dell'assistente a dati specifici.
Al momento, l'annuncio di OpenAI descrive la funzionalità desiderata ma omette dettagli operativi e di sicurezza essenziali. Pertanto, le decisioni relative all'implementazione dovrebbero basarsi su informazioni tecniche verificate e non su supposizioni riguardo a protezioni integrate o a un accesso illimitato. È importante sottolineare che non vi sono indicazioni di un incidente di sicurezza in corso, di campagne di sfruttamento attivo o di bypass confermati delle misure di sicurezza. Tuttavia, la prudenza e un'analisi approfondita dei controlli di sicurezza implementati sono raccomandate prima di adottare questa nuova potente funzionalità.
Contenuto generato automaticamente da intelligenza artificiale a partire da fonti pubbliche. Non garantiamo l'accuratezza assoluta delle informazioni: consulta sempre la fonte originale. I diritti sui contenuti originali appartengono ai rispettivi editori.
