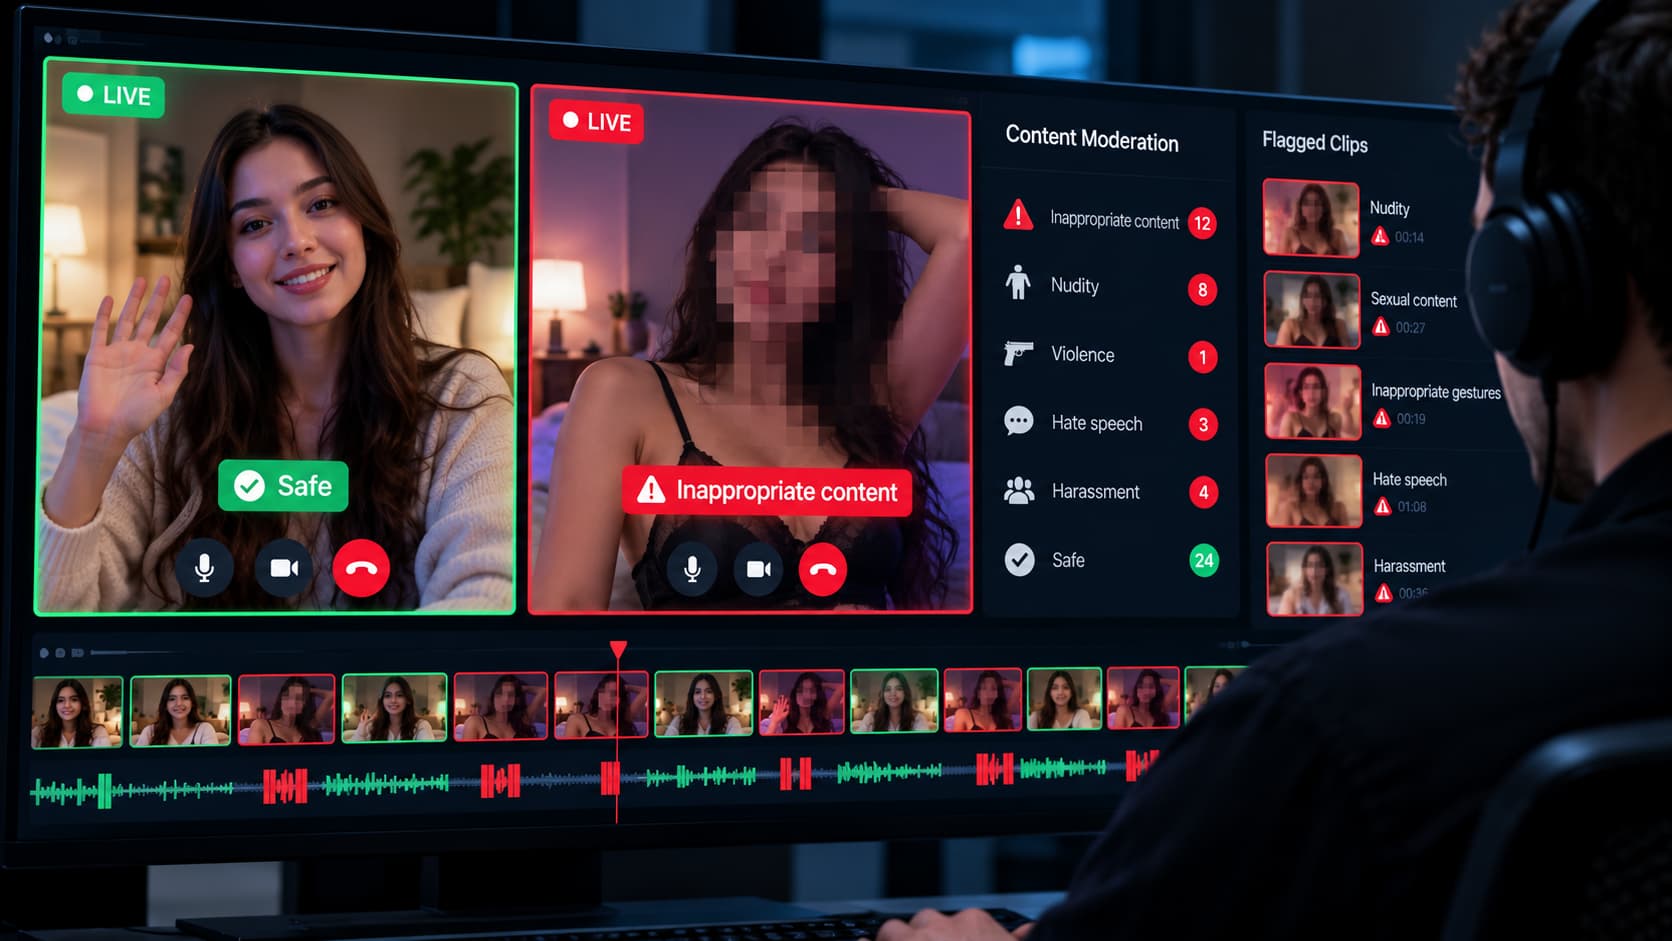

La moderazione dei contenuti video in tempo reale presenta sfide uniche rispetto ai contenuti caricati, richiedendo approcci tecnici innovativi per bilanciare sicurezza, privacy e performance.
La moderazione dei contenuti online è diventata una componente cruciale per le piattaforme digitali, ma la gestione dei flussi video in diretta introduce complessità notevolmente maggiori rispetto all'analisi di materiale pre-registrato o caricato. A differenza di immagini o video che possono essere analizzati tramite hashing e confrontati con database di materiale illecito noto (come nel caso di Microsoft con PhotoDNA e MD5), i contenuti live richiedono decisioni quasi istantanee.
Il problema principale nella moderazione video live risiede nella tempestività. I sistemi devono essere in grado di identificare e intervenire su contenuti dannosi in una frazione di secondo, prima che questi raggiungano un vasto pubblico o causino danni significativi. Questo lasso di tempo ridotto impatta direttamente sulle strategie di moderazione, influenzando l'uso di modelli di rilevamento, la revisione umana, la crittografia e la conservazione dei dati.
La natura interattiva dei video live rende la latenza un fattore critico. I processi di cattura, codifica, trasmissione e riproduzione consumano tempo prezioso, lasciando ai sistemi di moderazione uno spazio operativo molto limitato senza compromettere l'esperienza utente. Di conseguenza, la revisione umana diretta di ogni singola sessione live è impraticabile. Le piattaforme si affidano quindi a sistemi automatizzati per una prima valutazione, riservando l'intervento umano a casi segnalati, decisioni contestate o situazioni che richiedono un'analisi più approfondita.
Le azioni intraprese dalle piattaforme possono variare: invece di interrompere immediatamente una sessione, un sistema di moderazione potrebbe aumentare il livello di monitoraggio, sfocare il video, mostrare un avviso, limitare l'account dell'utente o inoltrare l'attività per una revisione successiva. La scelta della risposta dipende dalla gravità del contenuto rilevato e dal grado di certezza del modello di rilevamento.
Per gestire l'enorme carico computazionale, molte piattaforme adottano una tecnica chiamata frame sampling, ovvero l'analisi di fotogrammi o brevi clip video anziché di ogni singolo frame. La frequenza di campionamento è determinata da fattori come la potenza di calcolo disponibile, il volume delle sessioni, le capacità dei dispositivi e la tipologia di minaccia da contrastare. Questo approccio, tuttavia, introduce un compromesso inevitabile: analizzare meno fotogrammi riduce i costi di elaborazione ma aumenta il periodo durante il quale materiale proibito potrebbe passare inosservato. Al contrario, un tasso di campionamento più elevato migliora le possibilità di rilevamento ma richiede maggiori risorse computazionali.
Alcune piattaforme implementano un campionamento adattivo: partono con una frequenza bassa e la aumentano dinamicamente quando altri segnali indicano un rischio maggiore. Ad esempio, un account appena creato che riceve numerose segnalazioni, disconnessioni rapide o attività sospette da parte del dispositivo potrebbe innescare un'analisi più frequente dei contenuti.
La localizzazione del modello di moderazione ha implicazioni significative per la privacy, le prestazioni e la sicurezza. Esistono tre approcci principali:
Un punto critico emerge quando si considera la crittografia end-to-end (E2EE). Una piattaforma non può affermare che solo i partecipanti possano accedere a una sessione e, allo stesso tempo, decrittografare tale sessione sui propri server per analizzarne il contenuto. L'ispezione lato server dei dati in chiaro è intrinsecamente in conflitto con la garanzia di privacy offerta dall'E2EE.
È stato proposto il client-side scanning (scansione lato client) come soluzione, che prevederebbe l'analisi del contenuto prima della crittografia o dopo la decrittografia sul dispositivo dell'utente. Tuttavia, questo approccio ha incontrato una forte opposizione da parte di ricercatori di sicurezza e privacy. Studi come "Bugs in Our Pockets" hanno evidenziato come le capacità di scansione lato client possano essere eluse, riutilizzate o abusate, introducendo rischi che vanno oltre la semplice moderazione dei contenuti e potenzialmente compromettendo la sicurezza generale dei dispositivi personali.
Contenuto generato automaticamente da intelligenza artificiale a partire da fonti pubbliche. Non garantiamo l'accuratezza assoluta delle informazioni: consulta sempre la fonte originale. I diritti sui contenuti originali appartengono ai rispettivi editori.
