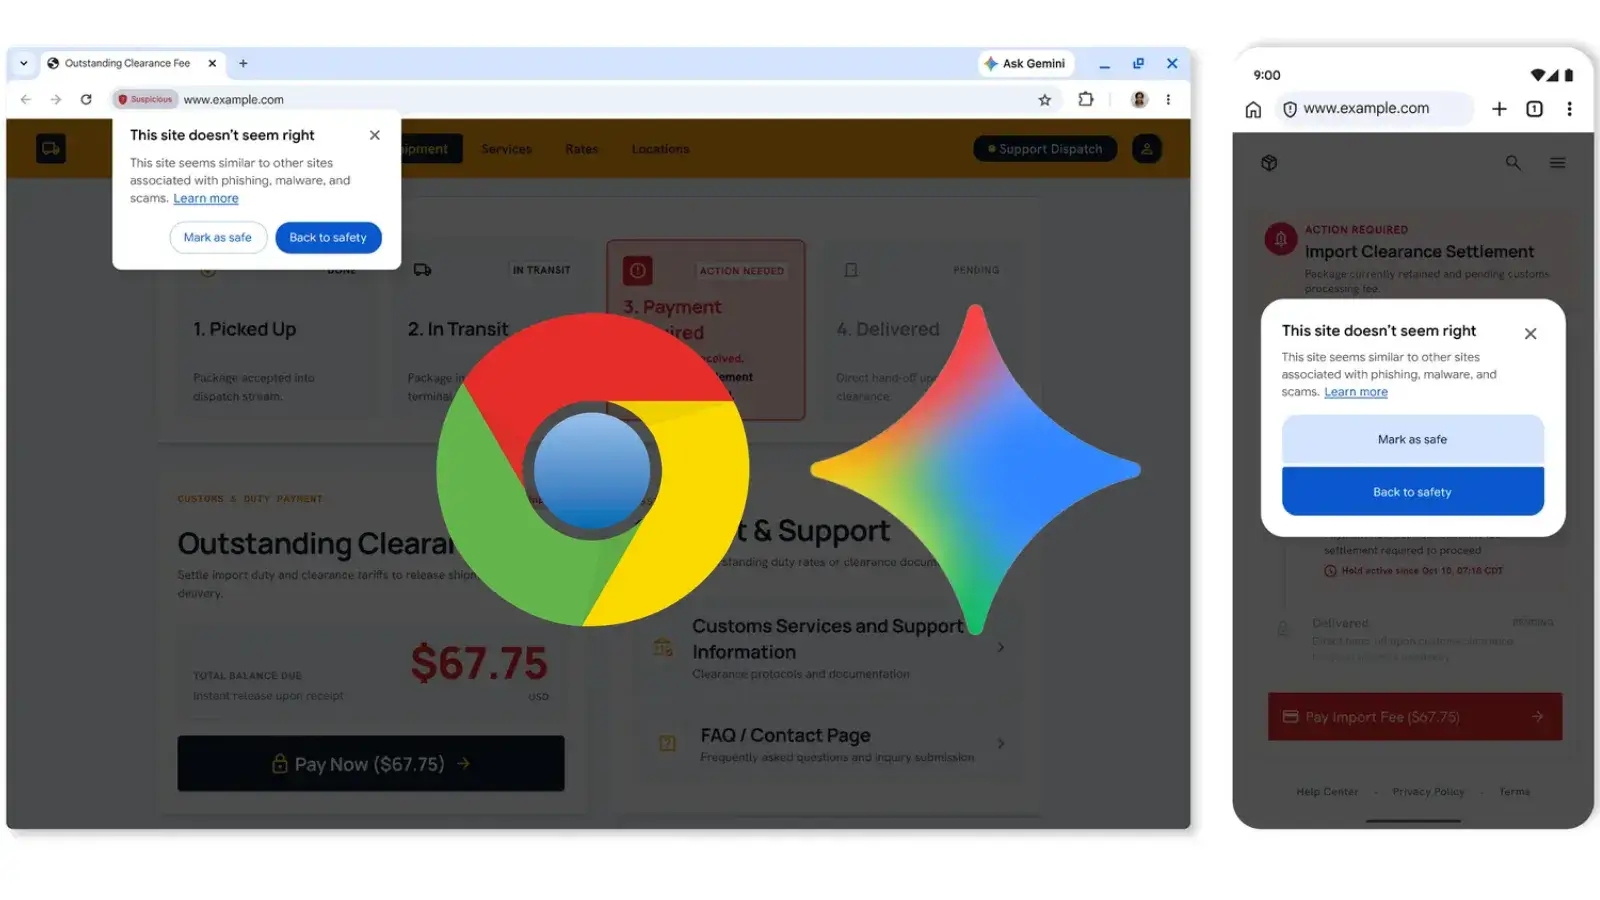

Google integra l'intelligenza artificiale Gemini in Chrome per identificare e bloccare siti web fraudolenti, falsi avvisi antivirus e attacchi di tipo ClickFix, migliorando la protezione degli utenti.
Google ha annunciato un significativo potenziamento delle difese di Google Chrome contro le truffe online, grazie all'integrazione di un modello server-side basato sull'intelligenza artificiale Gemini. Questa nuova funzionalità mira a contrastare efficacemente i falsi avvisi di antivirus, gli aggiornamenti fraudolenti del browser e altre pagine web ingannevoli.
La novità, resa disponibile per tutti gli utenti che hanno attivato la modalità di protezione avanzata (Safe Browsing Enhanced Protection), si basa su un'evoluzione delle precedenti integrazioni di Gemini. Già nel 2025 era stata introdotta una versione on-device di Gemini per riconoscere le truffe di supporto tecnico su dispositivi compatibili. Spostando l'analisi su un modello server-side più potente, Google è in grado di estendere la copertura a una gamma più ampia di dispositivi e di valutare un ventaglio più vasto di minacce.
Il funzionamento di Gemini in questo contesto prevede l'analisi del contenuto delle pagine web per identificarne il brand, valutarne l'intento e generare un punteggio di probabilità di truffa. Queste informazioni vengono poi combinate con la reputazione del dominio e altri segnali di sicurezza per emettere un verdetto finale. L'IA di Google, quindi, aggiunge un livello di analisi contestuale piuttosto che determinare autonomamente la pericolosità di un sito.
Google sottolinea che l'analisi server-side viene applicata solo al testo di pagine che già presentano indicatori di truffa ad alta confidenza. I dati elaborati per questo scopo sono transitori: non vengono registrati, conservati né utilizzati per l'addestramento dei modelli, garantendo così la privacy degli utenti pur consentendo un'ispezione approfondita dei contenuti sospetti.
Oltre a questo, Chrome introduce una distinzione più chiara nelle categorie di avviso per i siti web: da un lato, gli avvisi per siti sospetti, che segnalano pattern ingannevoli con una confidenza inferiore; dall'altro, i verdetti per siti pericolosi, riservati a pagine malevole confermate che presentano un rischio elevato. La presentazione di questi avvisi varia in termini di testo, colori, icone e layout, per comunicare in modo efficace la natura della minaccia. I siti pericolosi continuano a generare il familiare avviso rosso a schermo intero, mantenendo una netta separazione tra potenziali inganni e minacce accertate.
Una nuova difesa è stata implementata specificamente contro gli attacchi di tipo ClickFix. Questi attacchi inducono gli utenti a copiare ed eseguire comandi nel terminale, con la falsa promessa di risolvere un problema inesistente. Spesso, questi comandi utilizzano utility legittime del sistema operativo, come PowerShell o cmd.exe, per scaricare o installare malware, bypassando le protezioni basate sul browser. Chrome ora è in grado di rilevare comandi potenzialmente malevoli copiati durante attività sospette di ClickFix, rimuovendo informazioni personali identificabili dagli appunti prima di inviare i dati a Safe Browsing. In caso di verdetto pericoloso, viene attivato un avviso, con un'attenzione particolare a ridurre al minimo l'interferenza con i flussi di lavoro legittimi degli sviluppatori.
È importante notare che tutte queste nuove protezioni richiedono l'attivazione della modalità Enhanced Protection. Inoltre, l'affermazione di Google di una sicurezza "dieci volte superiore" si basa sul confronto del numero medio di avvisi tra diverse modalità di protezione, piuttosto che su una misurazione diretta di una riduzione del dieci per cento delle compromissioni effettive.
Contenuto generato automaticamente da intelligenza artificiale a partire da fonti pubbliche. Non garantiamo l'accuratezza assoluta delle informazioni: consulta sempre la fonte originale. I diritti sui contenuti originali appartengono ai rispettivi editori.
