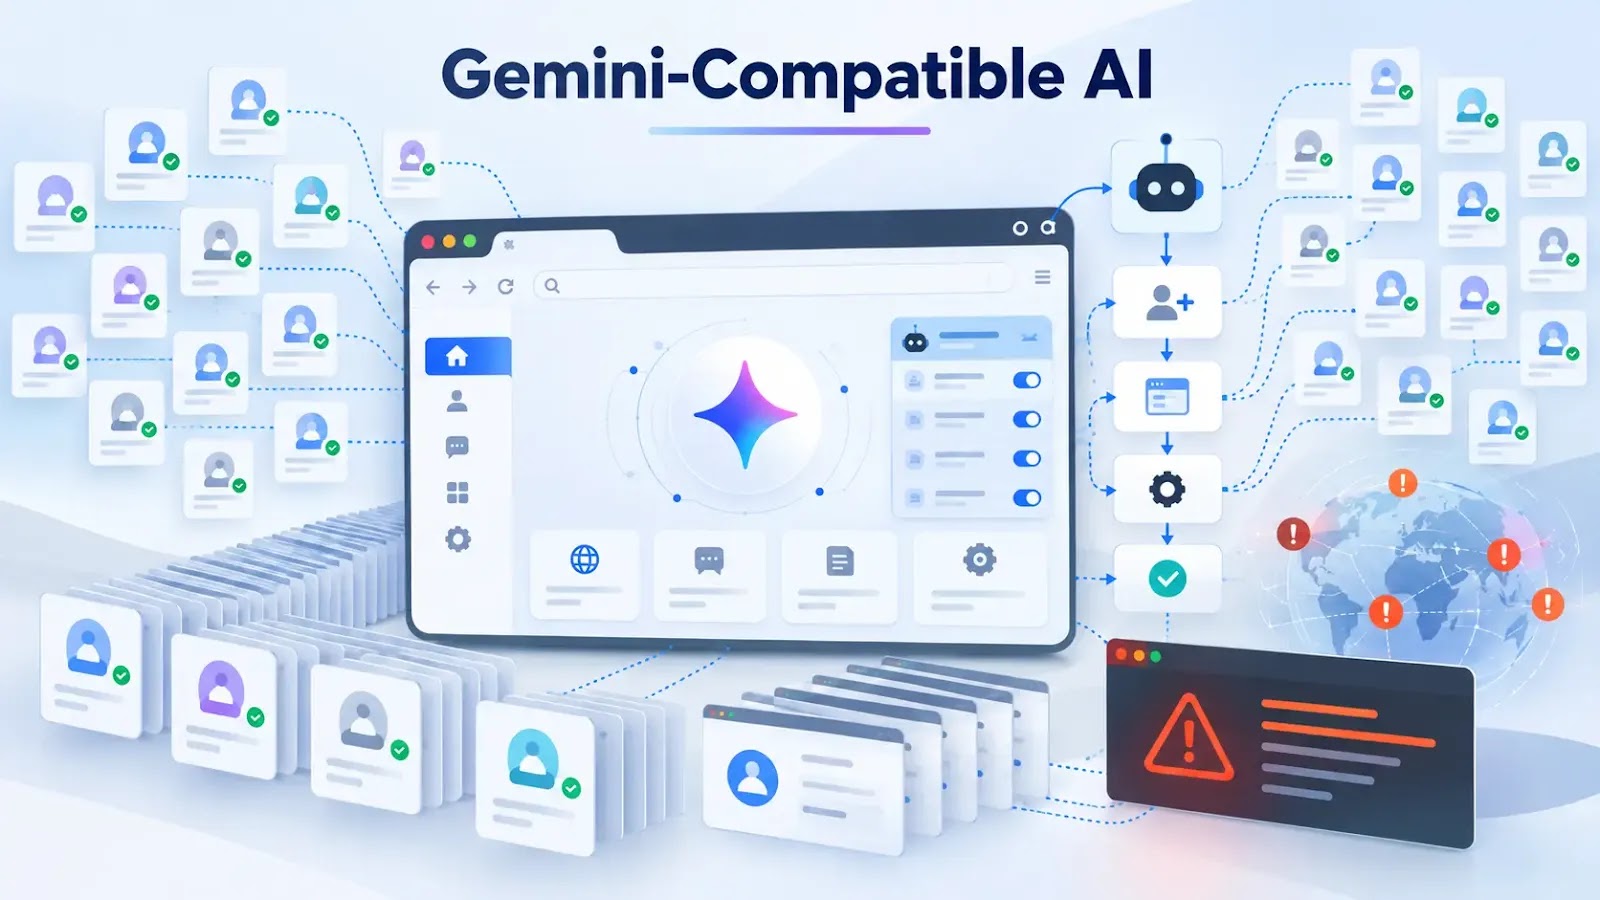

Strumenti di mascheramento dell'identità digitale, potenziati dall'intelligenza artificiale, stanno facilitando frodi su larga scala e campagne di disinformazione, rendendo più difficile per le piattaforme individuare attività illecite.
Ricercatori di sicurezza hanno messo in luce una crescente preoccupazione legata all'uso malevolo di browser anti-rilevamento (antidetect browsers), strumenti progettati per creare profili utente distinti con impronte digitali modificate. Queste piattaforme, originariamente concepite per scopi legittimi come il marketing, l'e-commerce e la protezione della privacy, vengono sempre più sfruttate da attori malintenzionati per orchestrare frodi online su vasta scala.
Un browser fingerprint è un insieme di segnali tecnici che un sito web utilizza per identificare univocamente un dispositivo o un browser. Questi segnali includono dettagli come la risoluzione dello schermo, il fuso orario, i font installati, le informazioni sul browser (user-agent) e gli output di tecnologie come Canvas e WebGL. I browser anti-rilevamento permettono agli utenti di configurare profili separati, facendo apparire ciascuno di essi come un'entità distinta. Quando abbinati a servizi di proxy, questi profili possono anche simulare connessioni da diverse posizioni geografiche e reti.
Questa capacità di mascherare l'identità digitale crea una seria sfida per le piattaforme online, che si affidano alla correlazione di segnali di account, dispositivo e comportamento per identificare abusi coordinati. Sebbene questi strumenti non rendano gli account completamente invisibili, ne compromettono l'affidabilità dei segnali di identità comunemente utilizzati per il rilevamento.
L'integrazione dell'intelligenza artificiale (AI) sta ulteriormente amplificando il potenziale dannoso di questi browser. Alcune piattaforme, come AdsPower, offrono funzionalità che collegano sistemi AI a interfacce di programmazione delle applicazioni (API) per automatizzare attività di navigazione. Questo permette agli operatori di distribuire contenuti generati dall'AI su molteplici profili con un intervento manuale significativamente ridotto.
Il protocollo MCP (Model Context Protocol), uno standard per connettere modelli AI a strumenti esterni, è citato come un elemento chiave in questa evoluzione. La combinazione di contenuti generati dall'AI con l'automazione può facilitare la diffusione di materiale su larga scala, rendendo più complesse le campagne di influenza e disinformazione.
La ricerca ha rivelato un vero e proprio ecosistema criminale attorno a questi strumenti. Forum underground e marketplace offrono servizi di raccolta di credenziali che esportano dati di sessione rubati direttamente nei browser anti-rilevamento. Sono inoltre disponibili malware specificamente progettati per essere compatibili con queste piattaforme.
Tra le tecniche di attacco più preoccupanti vi sono quelle che sfruttano i cookie di sessione rubati. Caricati nei profili dei browser anti-rilevamento, questi cookie possono consentire agli aggressori di accedere ad account già autenticati senza dover passare attraverso il processo di login tradizionale, eludendo così molti sistemi di sicurezza.
In un attacco di tipo Browser-in-the-Middle, un server di phishing può istruire il browser anti-rilevamento a creare un nuovo profilo per la vittima, assegnandole un proxy residenziale nel suo paese e un'impronta digitale pulita del dispositivo. Questo rende l'attività malevola estremamente difficile da distinguere da quella legittima.
Le conseguenze potenziali spaziano dal phishing e dal furto di account a transazioni fraudolente, manipolazione di discussioni online e frodi pubblicitarie. Attaccanti hanno utilizzato profili anti-rilevamento, proxy residenziali e strumenti per bypassare CAPTCHA e verifiche d'identità in campagne mirate a piattaforme di criptovalute e mercati finanziari.
Le piattaforme che dipendono dalla coerenza dei segnali di identità per la prevenzione delle frodi devono riconsiderare le proprie strategie. I ricercatori raccomandano di analizzare non solo l'attività di un singolo account, ma anche i segnali infrastrutturali e di sessione su larga scala, come l'uso massiccio di proxy, attività insolite dei cookie di sessione e accessi pre-autenticati.
È fondamentale comprendere che l'uso di browser anti-rilevamento non implica intrinsecamente un'intenzione malevola, né l'AI da sola è sufficiente a bypassare le difese delle piattaforme. Tuttavia, la combinazione di strumenti di mascheramento dell'identità, flussi di lavoro assistiti dall'AI e infrastrutture criminali rende le frodi coordinate e la manipolazione online più insidiose e difficili da rilevare.
La preoccupazione centrale risiede nel cambiamento di scala: l'automazione riduce drasticamente il tempo e le competenze necessarie per gestire un gran numero di identità online, aprendo la porta a frodi e abusi su una scala senza precedenti.
Contenuto generato automaticamente da intelligenza artificiale a partire da fonti pubbliche. Non garantiamo l'accuratezza assoluta delle informazioni: consulta sempre la fonte originale. I diritti sui contenuti originali appartengono ai rispettivi editori.
