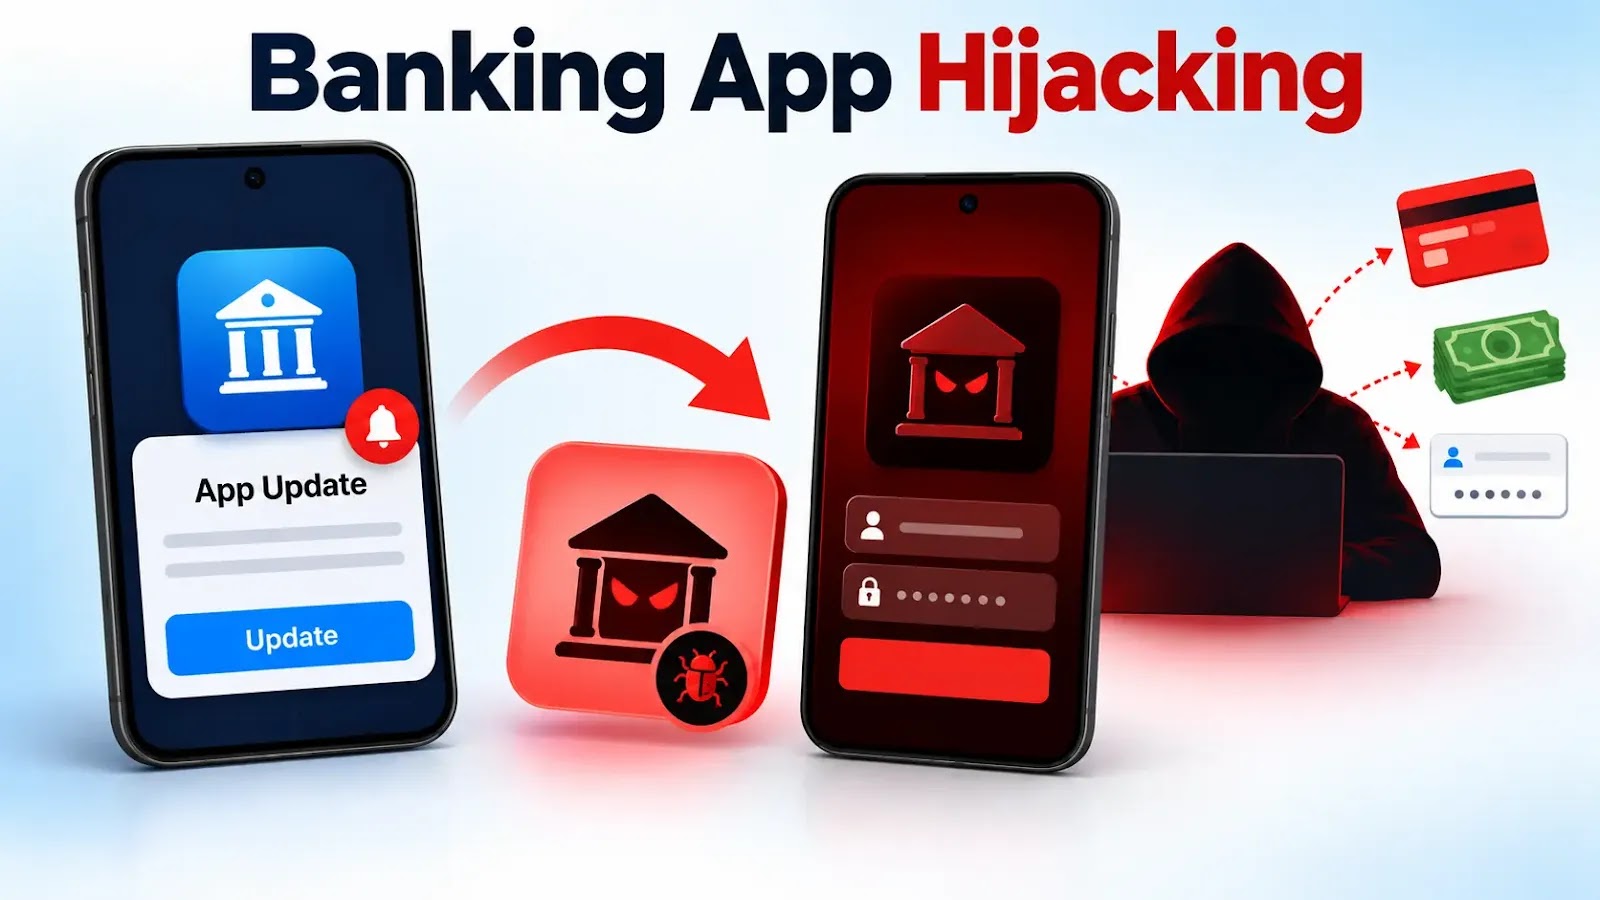

Una nuova famiglia di malware per Android, denominata Hirudo, utilizza app fittizie per installare un RAT capace di sostituire le vere app bancarie, rubare credenziali e controllare il dispositivo da remoto.
Il trojan Android Hirudo rappresenta una delle evoluzioni più pericolose nel panorama dei malware bancari per dispositivi mobili. A differenza dei tradizionali keylogger o spyware, Hirudo sfrutta una catena di inganno a due stadi: prima induce la vittima a scaricare un’app apparentemente innocua – spesso catalogata come negozio online, piattaforma di streaming o gioco – e, successivamente, utilizza un finto aggiornamento interno per installare il payload principale. Questo approccio permette al malware di aggirare le difese basate sul controllo delle fonti di download, poiché le prime app di “esca” sono distribuite tramite infrastrutture legittime come Amazon CloudFront.
Una volta che il payload di Hirudo è presente sul dispositivo, richiede permessi particolarmente sensibili, tra cui Accessibility e Notification Access. Questi privilegi consentono agli operatori di:
Il punto di forza del malware è la capacità di sostituire le app bancarie genuine. Hirudo mantiene un elenco di 42 applicazioni finanziarie, ma gli analisti di ThreatFabric hanno identificato pacchetti di sostituzione per otto app indonesiane appartenenti a sette banche diverse. Quando il RAT rileva una di queste app installata, avvia un nuovo finto prompt di aggiornamento, apre il gestore di disinstallazione di Android per rimuovere l’app originale e scarica una versione modificata.
La versione contraffatta conserva il nome del pacchetto e il numero di versione dell’app legittima, ma è firmata con una chiave di test pubblica, non con il certificato di firma dell’istituto bancario. Per aggirare il meccanismo di aggiornamento standard, il malware costringe l’utente a disinstallare l’app originale prima di installare la copia fraudolenta.
All’interno del codice sostituito è integrato un motore di hooking basato sui framework open‑source YAHFA e Dobby. Questo motore manipola diversi controlli di sicurezza che le app bancarie normalmente utilizzano per verificare l’ambiente di esecuzione:
Queste tecniche rendono inefficaci le difese basate esclusivamente su segnali locali del dispositivo; l’attaccante può far apparire l’app come se fosse in un ambiente non compromesso.
Nonostante la sofisticazione, Hirudo presenta alcune dipendenze critiche:
Gli analisti hanno inoltre scoperto che una chiave di attestazione utilizzata dal malware è stata pubblicamente esposta, con due certificati già inseriti nella lista di revoca di Google. Questo offre un punto di difesa: i server delle banche possono effettuare controlli di revoca per identificare le versioni contraffatte.
Sebbene le versioni sostituite siano state individuate principalmente in Indonesia, il codice di Hirudo contiene riferimenti a bersagli in Cina, India, Messico, Marocco e Thailandia. Inoltre, il modulo di “checkout falsificato” include marchi di banche e portafogli digitali malese. I log di backend raccolti ad agosto 2026 mostrano migliaia di record contenenti credenziali, PIN, cronologia di sblocco del dispositivo e profili finanziari.
Gli esperti di ThreatFabric suggeriscono una serie di contromisure per mitigare il rischio:
Hirudo dimostra come gli attori malevoli stiano evolvendo le loro tattiche, passando da semplici furti di credenziali a campagne di app hijacking che manipolano direttamente il software bancario. La combinazione di ingegneria sociale, infrastrutture di distribuzione legittime e tecniche avanzate di hooking rende questo malware particolarmente difficile da rilevare con i tradizionali meccanismi di difesa basati su segnali locali. Le banche devono quindi adottare una difesa in‑depth, integrando controlli di integrità lato server, monitoraggio continuo dei certificati e una forte educazione degli utenti. Solo così sarà possibile limitare l’impatto di campagne così sofisticate e proteggere i dati finanziari di milioni di utenti.
Contenuto generato automaticamente da intelligenza artificiale a partire da fonti pubbliche. Non garantiamo l'accuratezza assoluta delle informazioni: consulta sempre la fonte originale. I diritti sui contenuti originali appartengono ai rispettivi editori.
