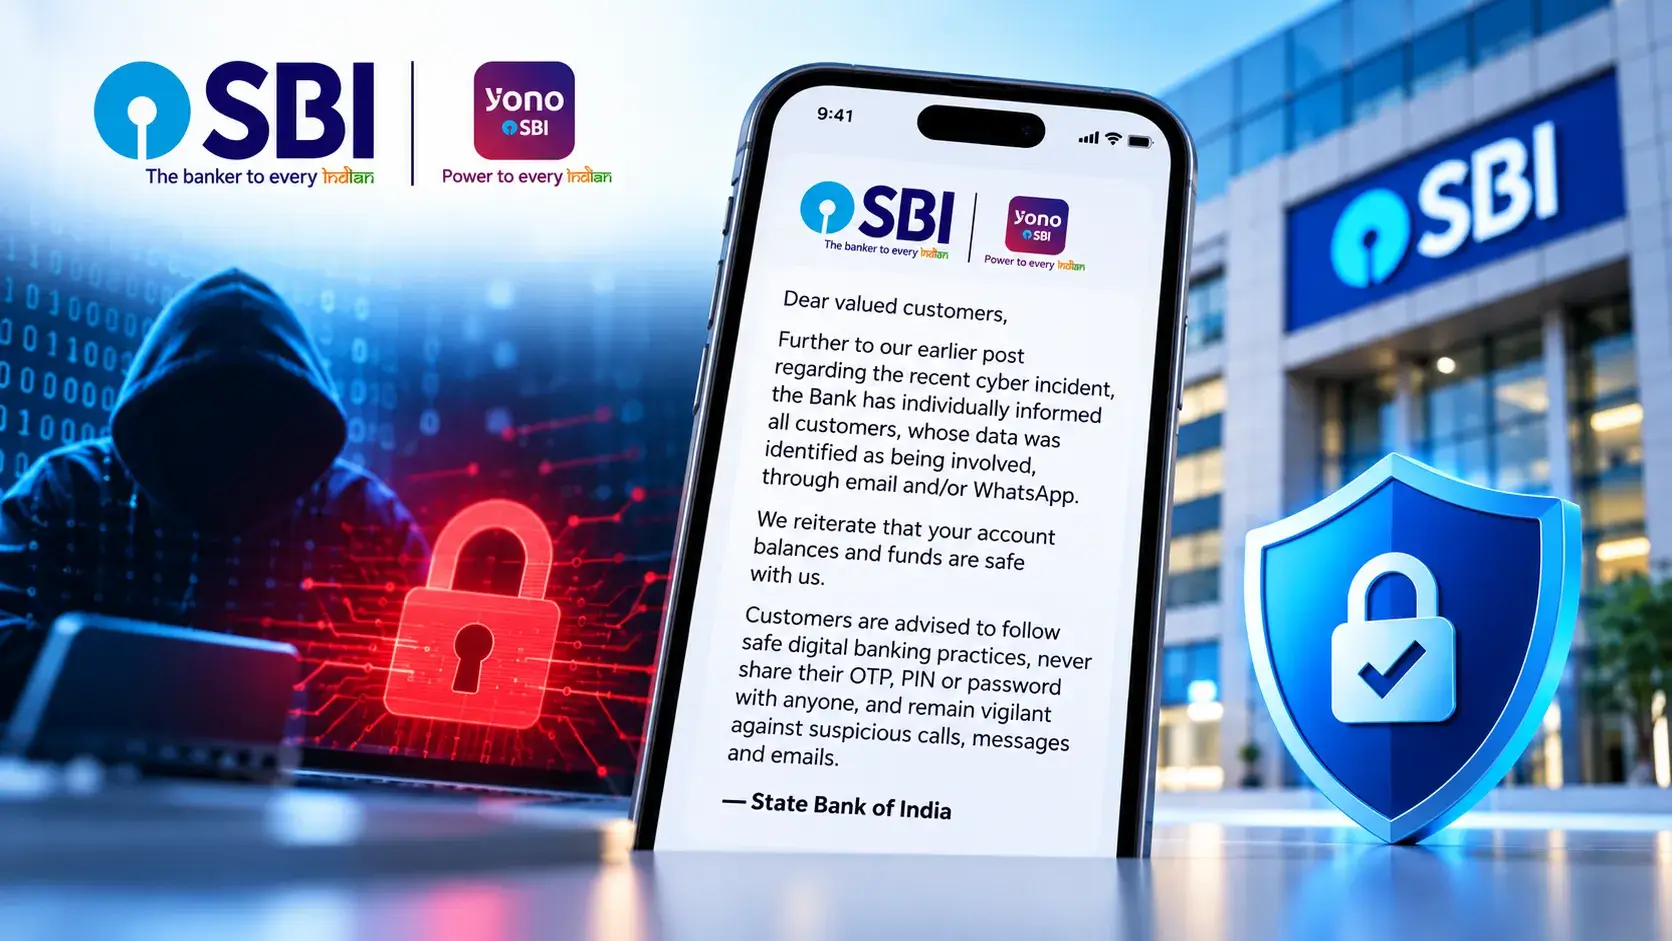

La State Bank of India ha informato i clienti coinvolti in un recente incidente di sicurezza, ma le informazioni tecniche sulla causa, l'entità e la natura dei dati compromessi rimangono limitate, sollevando interrogativi sulla trasparenza.
La State Bank of India (SBI) ha recentemente informato individualmente i propri clienti che potrebbero essere stati interessati da un incidente di sicurezza informatica. La comunicazione, avvenuta tramite email e/o WhatsApp, mira a rassicurare la clientela sulla sicurezza dei fondi e dei saldi dei conti, pur omettendo dettagli cruciali sull'accaduto.
Sebbene SBI abbia confermato di aver contattato gli individui i cui dati sono stati identificati come compromessi, la natura esatta della compromissione rimane poco chiara. La banca non ha specificato se le informazioni siano state semplicemente accedute, copiate, pubblicate o effettivamente utilizzate in modo improprio. Questa ambiguità rende difficile valutare l'effettiva gravità dell'incidente e le sue implicazioni tecniche.
Le informazioni fornite da SBI sono state volutamente vaghe riguardo a diversi aspetti fondamentali. Non è stata rivelata la causa scatenante dell'incidente, né sono stati identificati i sistemi specifici interessati. Inoltre, il numero esatto di clienti coinvolti e la tipologia di dati compromessi (ad esempio, dati anagrafici, dettagli finanziari, credenziali) non sono stati resi pubblici. Questa mancanza di dettagli impedisce una valutazione indipendente dell'estensione del problema e delle potenziali conseguenze per gli utenti.
SBI non ha fornito alcuna indicazione su possibili attori malevoli coinvolti, né ha attribuito l'incidente a specifici tipi di attacco come il ransomware. Non sono state menzionate vulnerabilità note, credenziali compromesse o l'uso di servizi di terze parti come punto di ingresso iniziale per gli attaccanti. Mancano anche indicatori di compromissione (IoC), risultati forensi o tempistiche relative alle attività di remediation.
La rassicurazione che "i saldi e i fondi dei conti sono al sicuro" si concentra esclusivamente sulla protezione del denaro, ma non offre alcuna garanzia specifica riguardo alla confidenzialità dei dati personali o alla sicurezza dei sistemi che li gestiscono.
La comunicazione di SBI non specifica la data in cui è avvenuto l'incidente, né come sia stato rilevato. Non è chiaro nemmeno se le indagini siano ancora in corso. Di conseguenza, la nota ufficiale da sola non consente una ricostruzione dettagliata dell'incidente né conclusioni definitive sul suo contenimento.
In linea con le pratiche di sicurezza standard, SBI ha consigliato ai propri clienti di adottare comportamenti prudenti nel digital banking, come non condividere mai codici OTP, PIN o password, e di prestare attenzione a chiamate, messaggi ed email sospette che potrebbero configurarsi come tentativi di phishing o social engineering.
In sintesi, l'unico sviluppo confermato è che SBI ha contattato i clienti identificati come potenzialmente interessati, ribadendo la sicurezza dei loro fondi. Tuttavia, la mancanza di divulgazione su cause tecniche, dati specifici coinvolti, scala dell'incidente e risultati delle indagini lascia aperte molte domande sulla gestione della sicurezza e sulla trasparenza da parte dell'istituto bancario.
Contenuto generato automaticamente da intelligenza artificiale a partire da fonti pubbliche. Non garantiamo l'accuratezza assoluta delle informazioni: consulta sempre la fonte originale. I diritti sui contenuti originali appartengono ai rispettivi editori.
